 Schildmark
Sécurité
Comment nous isolons vos données
Un produit de sécurité doit être rigoureux sur ce qu’il collecte. Cette page explique comment Schildmark cloisonne ses clients, ce qui sort de votre réseau, et ce que notre équipe peut faire ou non.
Une instance par client
Chaque organisation dispose de sa propre instance : ses propres conteneurs, bases de données, certificats et identifiants, sur son propre serveur. Les instances hébergées ont elles aussi leur propre serveur cloud. Rien de ce qui contient des données client n’est partagé avec un autre client.
Chaque mot de passe, clé, jeton et autorité de certification est généré sur votre serveur lors de l’installation. Aucun n’est intégré à une image. Les services internes n’exposent aucun port sur l’hôte ; seuls la passerelle et le port des agents sont publiés.
Si vous ajoutez l’analyste hébergé ou les correctifs hébergés, ils s’exécutent dans des conteneurs qui vous sont dédiés, sur des réseaux auxquels aucun autre client n’est rattaché, et joignent votre instance par une connexion unique ouverte par votre instance : TLS 1.3 mutuel, chaque partie épinglant le certificat de l’autre. Ils s’authentifient avec leurs propres comptes à droits restreints, et ce qu’ils stockent reste dans votre instance.
Ce qui sort de votre réseau
| Données | Destination | Quand |
|---|---|---|
| État de santé de l’instance, version, liste des agents | Notre plan de contrôle | Toutes les 5 minutes |
| Secrets générés et autorité de certification de l’instance | Notre plan de contrôle, sous scellement chiffré | Une seule fois, pour qu’un second serveur ou une réinstallation puisse les utiliser |
| Le mot de passe du premier administrateur | Nulle part : affiché uniquement dans votre terminal | — |
| Alertes, événements, vulnérabilités, inventaire | Jamais transmis chez nous | — |
| Questions posées et données lues par l’analyste | Le point de terminaison de modèle que vous choisissez | Lorsque l’analyste est utilisé |
| Appels aux API des éditeurs | AWS, Cloudflare, Microsoft, Sophos et les autres services que vous connectez | Une fois configurés |
Une instance hébergée conserve toutes ses données sur notre infrastructure, isolées par client. Avec l’analyste hébergé ou les correctifs hébergés, les données d’alertes, d’inventaire et de vulnérabilités qu’ils lisent quittent votre infrastructure le temps du traitement.
Des tâches signées, aucun shell
- Sortant uniquement
- Les postes n’ouvrent aucun port. L’agent de correctifs se connecte en sortie via HTTPS.
- Sa propre clé
- Chaque machine génère une clé Ed25519 à l’installation ; seule la partie publique en sort. Chaque requête est signée, récente et à usage unique.
- Tâches signées
- Une tâche ne s’exécute que si elle est signée par la clé de votre instance, épinglée à l’enrôlement, qu’elle désigne cette machine et qu’elle n’a pas expiré.
- Une liste d’actions fermée
- Versions exactes de paquets, KB Windows, redémarrage, démarrage, arrêt, désinstallation. Ni shell ni « exécuter une commande ».
- Révocation
- Retirer une machine révoque son enrôlement ; sa requête suivante est refusée.
Un accès du support que vous pouvez couper
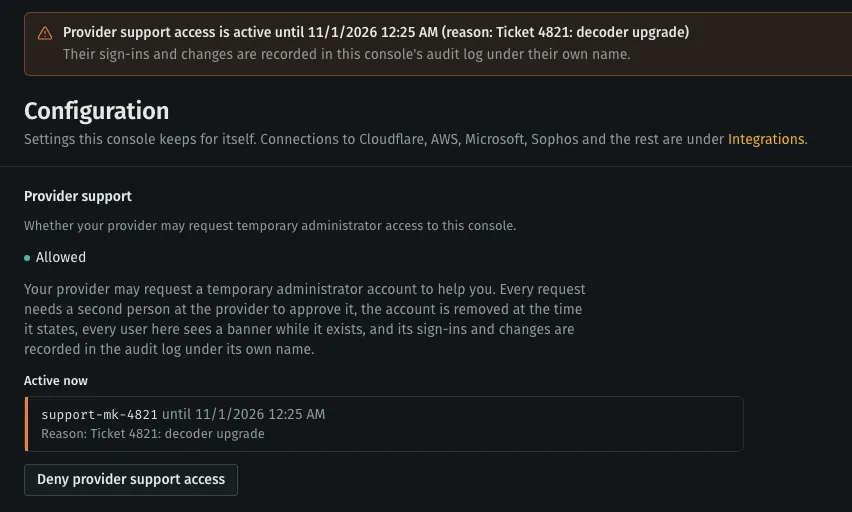
Nos ingénieurs support peuvent obtenir un compte administrateur temporaire dans votre console pour vous assister, et uniquement tant que votre paramétrage l’autorise. Vos administrateurs peuvent le refuser à tout moment ; le refus met fin immédiatement à tout accès en cours.
- Principe des quatre yeux
- Chaque demande est motivée et doit être approuvée par une seconde personne chez nous. Les demandes non approuvées expirent au bout d’une heure.
- Limité dans le temps
- De 15 minutes à 4 heures. Votre instance supprime d’elle-même les comptes expirés, même si nous ne pouvons pas la joindre.
- Visible
- Tous les utilisateurs voient un bandeau tant que l’accès est actif, et chaque connexion et modification figure dans votre journal d’audit sous le nom propre du compte support.
Authentification et notre équipe
- Vos utilisateurs
- Mots de passe d’au moins 12 caractères mêlant majuscules, minuscules, chiffres et symboles, ou authentification unique (SSO) avec Entra ID, Okta, Google Workspace ou tout fournisseur OpenID Connect, où votre propre MFA s’applique. Les accès sont accordés page par page, selon le rôle.
- Journal d’audit
- Connexions, modifications et actions de réponse sont consignées dans votre console.
- Notre équipe
- Se connecte à notre plan de contrôle avec une authentification à deux facteurs, obligatoire pour chaque compte interne. Toute modification exige un rôle administrateur et est tracée par client.
- Secrets scellés
- Les secrets d’intégration que vous nous confiez sont stockés chiffrés et ne sont déchiffrés que pour construire une tâche signée destinée à votre serveur.
Des données qui restent les vôtres
Vous fixez la durée de conservation des alertes, de 7 jours à 10 ans. Une licence qui arrive à échéance ne supprime jamais de données et n’arrête jamais l’instance. Vous pouvez exporter des preuves et réaliser des sauvegardes à tout moment, et sur une instance auto-hébergée, les données ne quittent tout simplement jamais vos serveurs.
Limites connues
Nous indiquons ce qui n’est pas encore fait plutôt que de vous laisser le découvrir :
- Au sein d’une instance, le certificat de l’API du moteur n’est pas encore épinglé par les services qui l’appellent sur le réseau interne.
- L’authentification interne entre services repose sur des clés statiques générées, une par paire de services.
- L’assistant d’installation Windows n’est pas encore signé avec un certificat de signature de code ; sa somme de contrôle est publiée à côté.
Des questions issues de votre évaluation de sécurité ?
Envoyez-nous votre questionnaire. Nous y répondons à partir du fonctionnement réel du produit, pas d’une plaquette commerciale.