 Schildmark
Plateforme
Des correctifs qui s’appliquent seuls, preuves à l’appui
L’analyste identifie le paquet vulnérable et propose le correctif. Avec l’approbation automatique activée, les correctifs courants sont déployés sans intervention : simulés d’abord sur la machine, installés dans sa fenêtre de maintenance et considérés comme terminés seulement lorsque la vulnérabilité est confirmée corrigée.
De la question au correctif vérifié
Demandez à l’analyste ce qui est exploitable, ou ouvrez une alerte. Il nomme en termes clairs le paquet, les machines et la version corrigée, puis propose le correctif. Activez l’approbation automatique et les correctifs courants partent d’eux-mêmes : testés à blanc avant, vérifiés après. Les machines critiques attendent toujours la validation de deux personnes.

Google Chrome présente, sur 14 portables Windows, une vulnérabilité que des attaquants exploitent déjà.
CVE-2025-6554 est une confusion de type dans V8, le moteur JavaScript de Chrome : une page web piégée peut lire et écrire dans une zone mémoire qui devrait lui rester inaccessible. Elle a été exploitée avant la publication du correctif et figure sur la liste des vulnérabilités activement exploitées de la CISA. Chrome 138.0.7204.96 la corrige ; mettez à jour les 14 portables.
- CVE
CVE-2025-6554- Gravité
- High
- Exploitée
- Oui, CISA KEV
- Machines
- 14 portables Windows
- Corrigée dans
138.0.7204.96- Canal
- winget (pilote)
137.0.7151.120 138.0.7204.96
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
OpenSSH, sur 3 serveurs Ubuntu, peut être attaqué sans mot de passe.
CVE-2024-6387, dite regreSSHion, est une situation de concurrence dans un gestionnaire de signaux de sshd. Sous Linux avec glibc, un attaquant capable d’atteindre le port SSH peut exécuter du code en tant que root sans s’authentifier. Les versions OpenSSH 8.5p1 à 9.7p1 sont concernées ; sous Ubuntu 22.04, le correctif est openssh-server 1:8.9p1-3ubuntu0.10.
- CVE
CVE-2024-6387- Gravité
- High
- Machines
web-01,web-02,app-03- Concernées
- OpenSSH 8.5p1–9.7p1
- Corrigée dans
1:8.9p1-3ubuntu0.10- Canal
- apt
openssh-server 1:8.9p1-3ubuntu0.10
Unattended approval: on for web servers, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Deux Mac utilisent un curl Homebrew touché par un dépassement de tas.
CVE-2023-38545 est un dépassement de tampon sur le tas dans la négociation du proxy SOCKS5 de curl, déclenché par un nom d’hôte très long. Les versions curl 7.69.0 à 8.3.0 sont concernées et la 8.4.0 corrige le problème ; Schildmark peut mettre à jour le paquet Homebrew. hr-lap-2 attend par ailleurs une mise à jour de macOS : celle-ci s’installe sur le Mac lui-même.
- CVE
CVE-2023-38545- Machines
hr-lap-2,design-mac-1- Installé
- curl 8.3.0 (Homebrew)
- Corrigée dans
8.4.0- Canal
- Homebrew (pilote)
- Mise à jour macOS
- Détectée ; à installer sur le Mac
8.3.0 8.4.0
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Démonstration avec des données fictives. Les informations sur les CVE sont réelles. Le déploiement des correctifs sous Windows et macOS est en phase pilote ; les mises à jour système de macOS sont détectées et expliquées, puis installées sur le Mac lui-même.
Chaque correctif suit les mêmes six étapes
Qu’une personne approuve ou que ce soit la politique, aucune étape n’est sautée. L’approbation automatique ne s’applique qu’aux environnements que vous désignez, aux machines dont la criticité n’est ni élevée ni critique et aux plans sans élément restreint ; ces tâches portent la mention Approved automatically by policy.
Vérifier
La tâche part d’un résultat confirmé et lit l’état actuel de la machine.
Planifier
La version exacte du paquet, ou le KB Windows, qui corrige la vulnérabilité est retenue.
Simuler
L’installation est simulée sur la machine, sans la modifier.
Approuver
Une personne, ou la politique d’approbation automatique que vous avez activée. Les machines critiques exigent deux personnes distinctes.
Installer
Dans la fenêtre de maintenance de la machine, et uniquement avec les redémarrages qu’elle autorise.
Vérifier la correction
Terminé seulement lorsque la version est en place et la vulnérabilité confirmée corrigée.
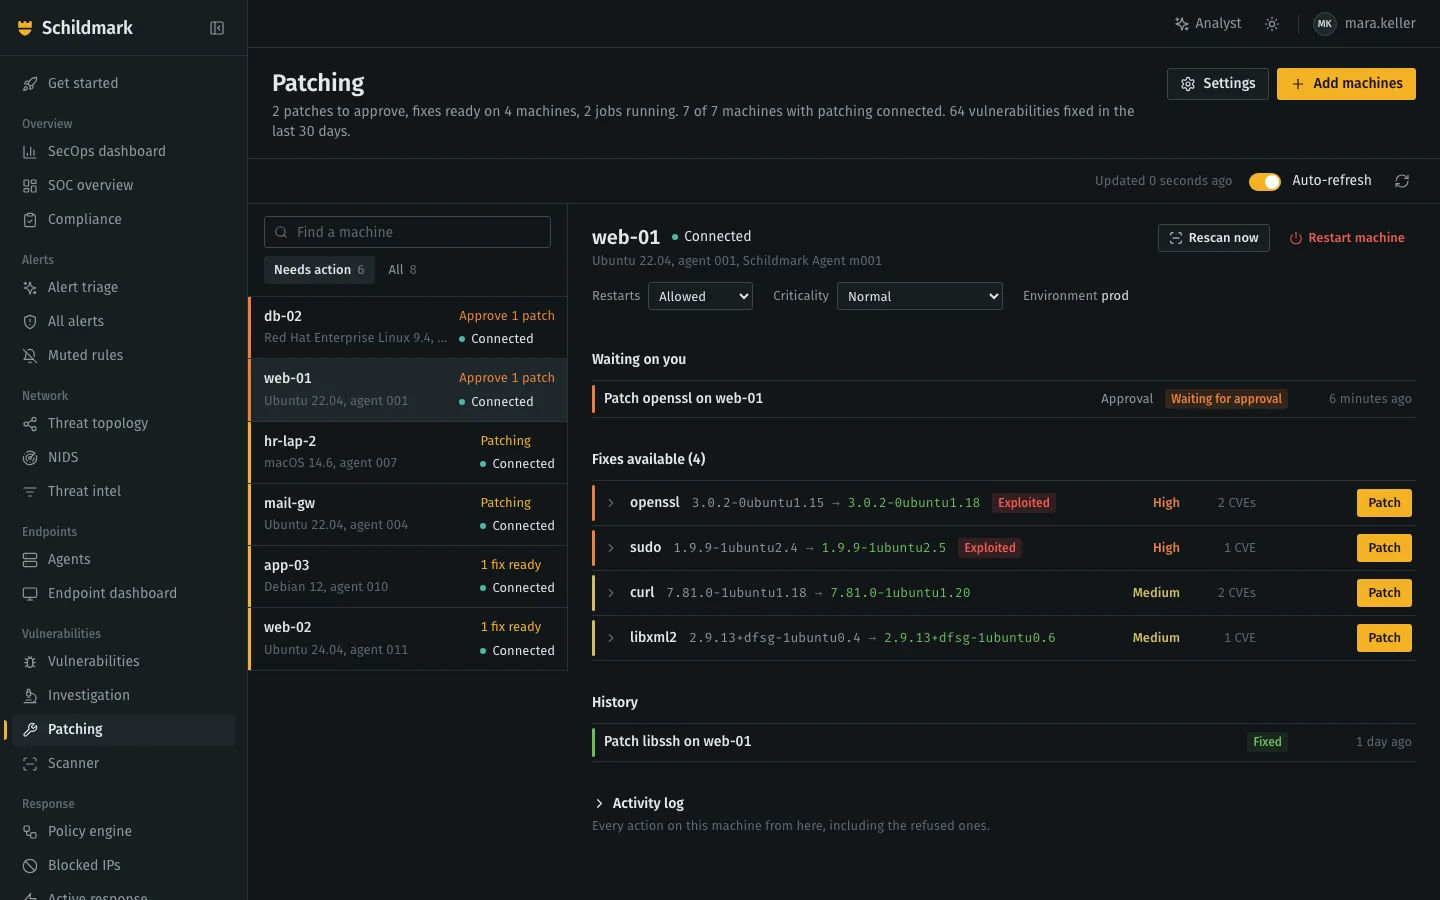
- Le parc en une phrase. Ce qui attend une approbation, ce qui est en cours, combien de correctifs ont été vérifiés en 30 jours.
- Les machines prioritaires. Chacune indique en quelques mots où elle en est.
- En attente de votre décision. Tâches simulées qui attendent une décision.
- Exploitées. Les correctifs de vulnérabilités connues pour être exploitées sont signalés.
- Historique. Y compris les corrections faites hors de Schildmark, comme une mise à jour automatique pendant la nuit.
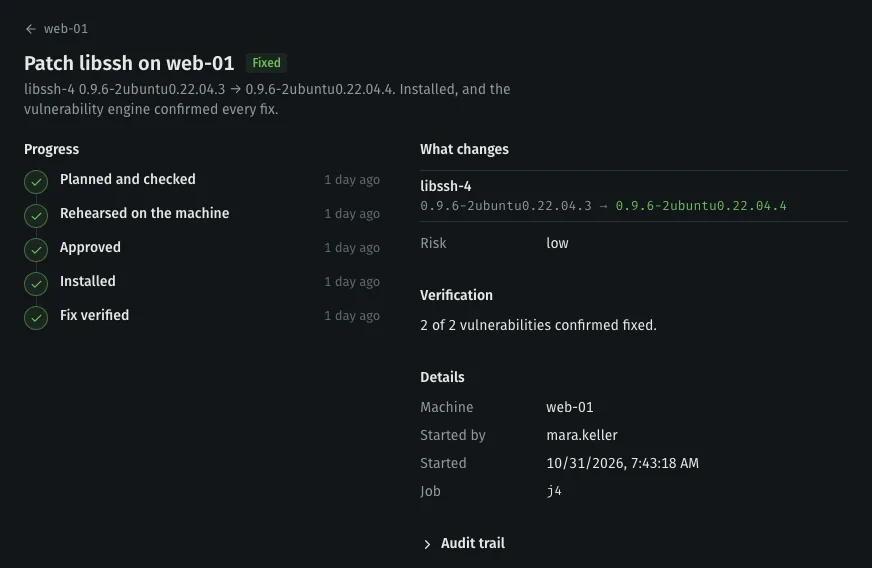
Installé ne veut pas dire corrigé
Une tâche n’aboutit à Corrigé que si la version installée atteint au moins la cible, que l’inventaire logiciel de la machine l’affiche et que la vérification déclare corrigée chaque vulnérabilité corrigeable de la tâche. Sinon, elle indique Non vérifié ou Redémarrage requis, jamais terminé.
Des garde-fous réglés machine par machine
- Fenêtre de maintenance
- Les tâches planifiées l’attendent ; tout redémarrage en dehors est refusé.
- Redémarrages
- Autorisés ou non. Sans autorisation, ni correctif ni personne ne peut redémarrer la machine.
- Criticité
- Les machines critiques exigent deux approbateurs et ne sont jamais approuvées automatiquement.
- Liste restreinte
- Les paquets sensibles, comme les runtimes de conteneurs, exigent une approbation de niveau supérieur.
- Déploiements par vagues
- Un paquet déployé par anneaux de machines ; l’anneau suivant ne démarre qu’une fois le précédent réussi.
- Risques acceptés
- Lorsqu’un correctif ne peut pas être installé, consignez à la place le responsable, le motif et une date d’échéance.
Sources d’installation
| Canal | Statut |
|---|---|
| apt, dnf (Linux) | Disponible |
| KB Windows Update | Pilote |
| winget, pip | Pilote |
| Homebrew (macOS) | Pilote |
| Mises à jour système macOS, autres applications tierces | À installer sur la machine ; la console les affiche comme corrigées dès qu’elles le sont |
La gestion des correctifs utilise le même Schildmark Agent, installé avec --patching. Il n’établit que des connexions sortantes, signe chaque requête et n’exécute que des tâches signées par votre console, issues d’une liste fermée d’actions. Pas de shell, pas de « exécuter une commande ».
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.