 Schildmark
Plateforme
Toutes vos alertes, dans une liste fiable
Terminaux, sondes réseau, pare-feu, Microsoft 365 et comptes cloud remontent dans une seule console. La criticité est harmonisée entre toutes les sources : une alerte critique a le même sens, quelle que soit son origine.
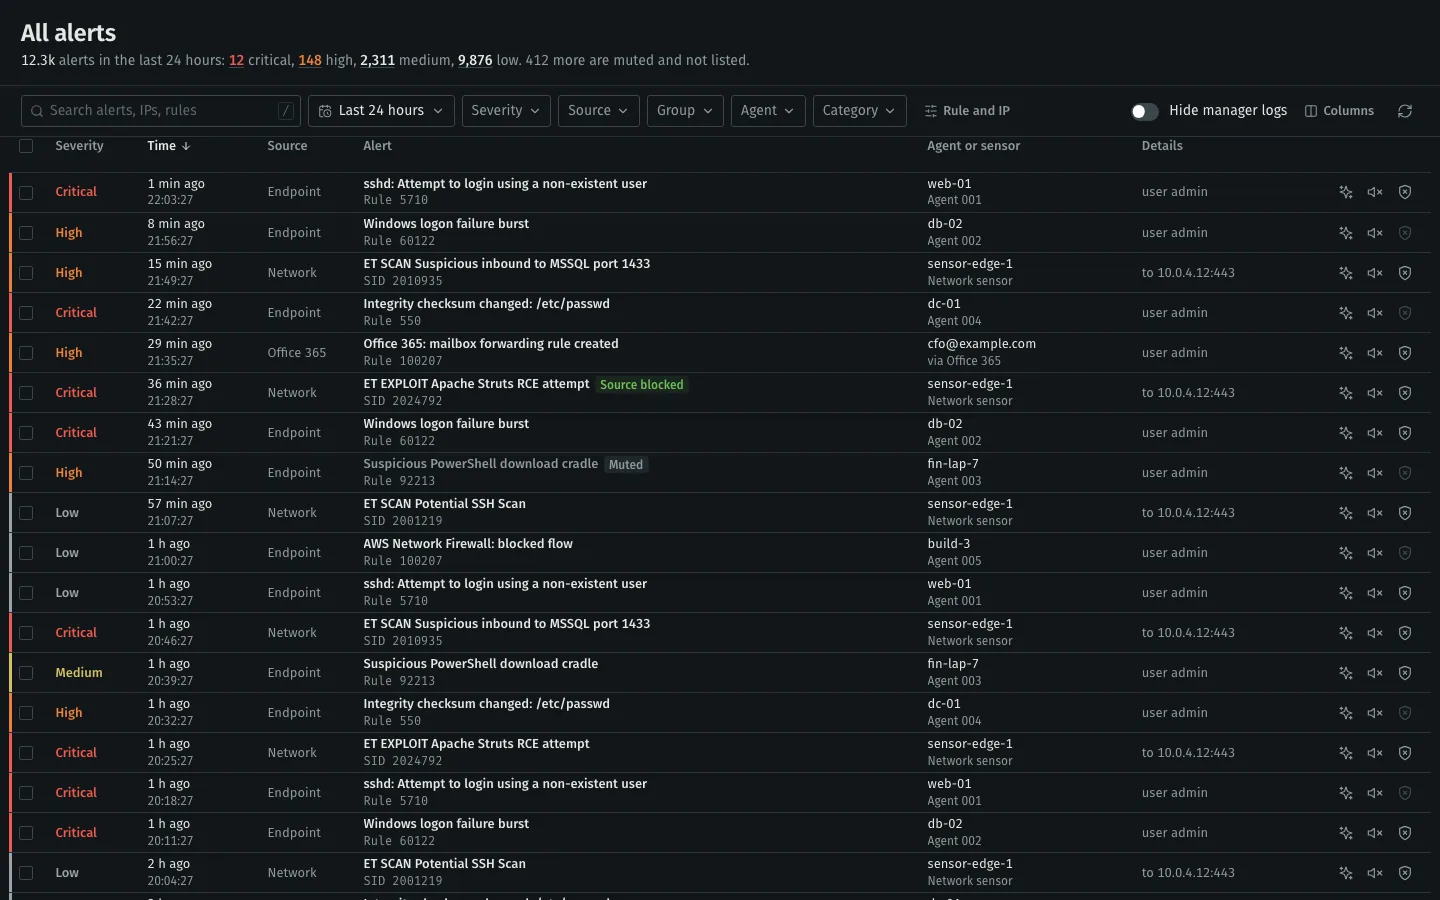
- D’abord une phrase. Combien d’alertes sont arrivées, par criticité, et combien sont mises en sourdine et exclues.
- D’où elle vient. Terminal, sonde réseau ou service connecté, côte à côte dans la même liste.
- Ce qui a déjà été fait. Une source bloquée ou une mise en sourdine apparaît sur la ligne : personne n’agit deux fois.
- Agir depuis la ligne. Interroger l’analyste, mettre la règle en sourdine ou bloquer l’adresse source.
Ce qui est collecté
Tout ce qui suit se configure par un administrateur dans la console, sans aucun accès au serveur. Toutes les intégrations
| Source | Ce qui remonte | Comment |
|---|---|---|
| Terminaux | Journaux, intégrité des fichiers, vérifications de configuration (CIS), inventaire logiciel, paquets vulnérables | L’agent de supervision sous Windows, macOS et Linux |
| Réseau | Alertes de détection d’intrusion | Une sonde Suricata sur votre réseau |
| Pare-feu et commutateurs | Journaux des équipements, analysés par les règles de détection | Syslog sur UDP 514, depuis les seuls équipements que vous déclarez |
| Microsoft 365 | Connexions, événements Exchange, SharePoint et DLP | Office 365 Management API |
| AWS | CloudTrail, GuardDuty, WAF, Inspector, Network Firewall | Un rôle en lecture seule que vous créez |
| Google Cloud | Cloud Audit Logs, résultats de Security Command Center | Pub/Sub |
| Outils de sécurité | Microsoft Defender for Endpoint, Microsoft Intune, Sophos Central, Cloudflare | Des connecteurs interrogés toutes les 30 minutes |
| Votre périmètre exposé | Résultats du scanner externe | Scans planifiés des hôtes que vous êtes autorisé à scanner |
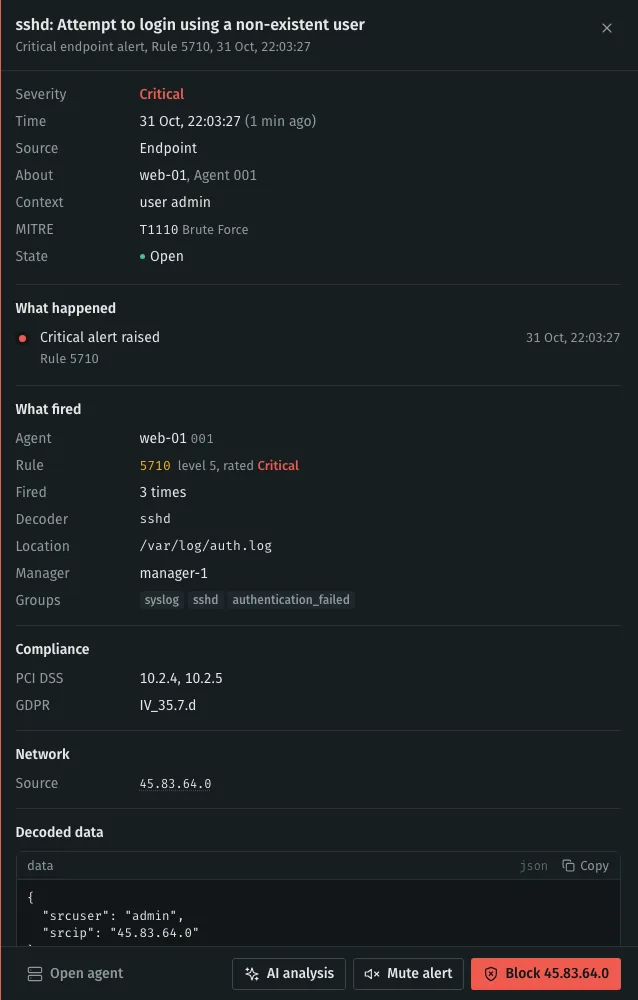
Ouvrez une alerte, tout le contexte est là
- Ce qui s’est déclenché
- La règle, son niveau, le nombre de déclenchements et la ligne de journal décodée.
- MITRE ATT&CK
- La technique associée à la règle, par exemple T1110 Brute Force.
- Conformité
- Les contrôles dont cette alerte constitue une preuve, comptabilisés par la page Conformité.
- Mettre en sourdine
- Exige une règle ou une signature, une qualification (faux positif, bénin connu, réglage) et un motif. La mise en sourdine est poussée vers les sondes, pas seulement masquée dans la console.
- Bloquer
- Envoie l’adresse source aux points de blocage que vous avez connectés.
Des vulnérabilités vérifiées avant d’être affichées
Les agents signalent les paquets vulnérables. Avant affichage, chaque résultat est recoupé toutes les 30 minutes avec les données de l’éditeur et de la NVD, puis classé confirmé, à examiner ou non applicable. Seuls les résultats confirmés comptent comme ouverts.
- Les vulnérabilités exploitées d’abord
- Les résultats figurant dans la liste Known Exploited Vulnerabilities de la CISA passent en tête, puis ceux réapparus après un correctif.
- Correctifs suivis
- Un résultat qui disparaît est vérifié par rapport à la version corrigée ; un correctif noyau attend le redémarrage de la machine.
- Réouverts
- Un résultat qui réapparaît sous 30 jours est rouvert, pas compté deux fois.
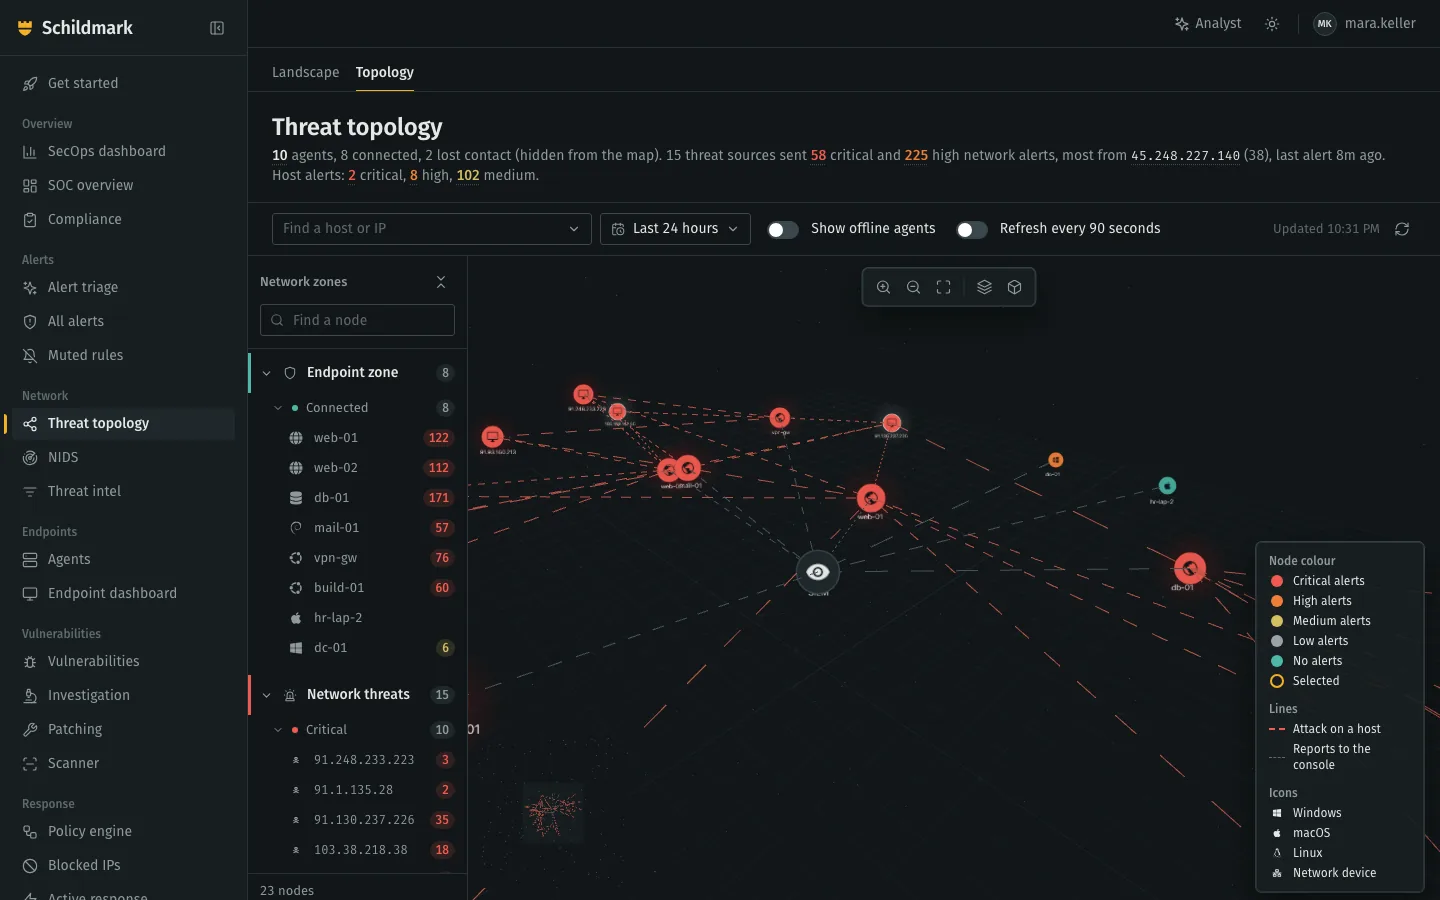
Voir qui attaque quoi
La topologie des menaces représente vos machines, les adresses qui les attaquent et les alertes qui les relient, colorées selon l’alerte la plus grave. Les adresses sont enrichies de leur réputation via AbuseIPDB, VirusTotal, AlienVault OTX ou votre propre MISP.
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.