 Schildmark
Votre réseau a une frontière. Schildmark monte la garde.
Détection et réponse pour vos postes, serveurs, comptes cloud et pare-feu, avec des correctifs automatiques pilotés par l’analyste et des preuves d’audit intégrées. Un seul agent par machine. Hébergé par nos soins ou sur vos propres serveurs.
Posez la question. Il trouve la faille, l’explique et la corrige.
Demandez à l’analyste ce qui est exploitable, ou ouvrez une alerte. Il nomme en termes clairs le paquet, les machines et la version corrigée, puis propose le correctif. Activez l’approbation automatique et les correctifs courants partent d’eux-mêmes : testés à blanc avant, vérifiés après. Les machines critiques attendent toujours la validation de deux personnes.

Google Chrome présente, sur 14 portables Windows, une vulnérabilité que des attaquants exploitent déjà.
CVE-2025-6554 est une confusion de type dans V8, le moteur JavaScript de Chrome : une page web piégée peut lire et écrire dans une zone mémoire qui devrait lui rester inaccessible. Elle a été exploitée avant la publication du correctif et figure sur la liste des vulnérabilités activement exploitées de la CISA. Chrome 138.0.7204.96 la corrige ; mettez à jour les 14 portables.
- CVE
CVE-2025-6554- Gravité
- High
- Exploitée
- Oui, CISA KEV
- Machines
- 14 portables Windows
- Corrigée dans
138.0.7204.96- Canal
- winget (pilote)
137.0.7151.120 138.0.7204.96
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
OpenSSH, sur 3 serveurs Ubuntu, peut être attaqué sans mot de passe.
CVE-2024-6387, dite regreSSHion, est une situation de concurrence dans un gestionnaire de signaux de sshd. Sous Linux avec glibc, un attaquant capable d’atteindre le port SSH peut exécuter du code en tant que root sans s’authentifier. Les versions OpenSSH 8.5p1 à 9.7p1 sont concernées ; sous Ubuntu 22.04, le correctif est openssh-server 1:8.9p1-3ubuntu0.10.
- CVE
CVE-2024-6387- Gravité
- High
- Machines
web-01,web-02,app-03- Concernées
- OpenSSH 8.5p1–9.7p1
- Corrigée dans
1:8.9p1-3ubuntu0.10- Canal
- apt
openssh-server 1:8.9p1-3ubuntu0.10
Unattended approval: on for web servers, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Deux Mac utilisent un curl Homebrew touché par un dépassement de tas.
CVE-2023-38545 est un dépassement de tampon sur le tas dans la négociation du proxy SOCKS5 de curl, déclenché par un nom d’hôte très long. Les versions curl 7.69.0 à 8.3.0 sont concernées et la 8.4.0 corrige le problème ; Schildmark peut mettre à jour le paquet Homebrew. hr-lap-2 attend par ailleurs une mise à jour de macOS : celle-ci s’installe sur le Mac lui-même.
- CVE
CVE-2023-38545- Machines
hr-lap-2,design-mac-1- Installé
- curl 8.3.0 (Homebrew)
- Corrigée dans
8.4.0- Canal
- Homebrew (pilote)
- Mise à jour macOS
- Détectée ; à installer sur le Mac
8.3.0 8.4.0
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Démonstration avec des données fictives. Les informations sur les CVE sont réelles. Le déploiement des correctifs sous Windows et macOS est en phase pilote ; les mises à jour système de macOS sont détectées et expliquées, puis installées sur le Mac lui-même.
Demandez à l’analyste
Des questions simples, auxquelles l’analyste répond à partir de vos propres alertes, machines et vulnérabilités. Chaque réponse indique sur quoi elle s’appuie, et les actions proposées dépendent de votre rôle.
Démonstration avec des données fictives.
Probablement malveillante, mais personne n’est entré.
- Verdict
- Likely malicious
- Éléments
- 600 échecs de connexion SSH sur
web-01depuis203.0.113.45en 24 heures ; aucune tentative n’a abouti. L’adresse n’a atteint aucun autre hôte. - Réputation
- Score AbuseIPDB : 100
- Étape suivante
- Bloquer l’adresse en périphérie ; laisser la règle active.
Trois changements, dont un mérite votre attention.
- 09:22
- openssl mis à jour en
3.0.2-0ubuntu1.18par une tâche de correctif ; correctif vérifié. - 14:10
/etc/nginx/sites-enabled/appmodifié (intégrité des fichiers).- 16:42
- Nouvel utilisateur local
deploycréé avec des droits sudo. Personne dans votre équipe n’en a encore revendiqué la création.
Une nuit calme, deux points pour aujourd’hui.
- Alertes
- 12 critiques et 148 élevées en 24 heures ; 9 des alertes critiques relèvent de la même attaque par force brute, déjà bloquée.
- Correctifs
- 7 correctifs vérifiés pendant la nuit ; 1 tâche sur
db-02attend un second approbateur. - Machines
fin-lap-7ne s’est pas manifesté depuis 26 heures.- Aujourd’hui
- Approuver la tâche db-02 ; se renseigner auprès du responsable de fin-lap-7.
Aucune. Les trois dernières ont été corrigées hier.
- Corrigées
web-01,web-02,app-03: openssh-server1:8.9p1-3ubuntu0.10, vérifié à 02:58.- Non concernée
bastion-01utilise OpenSSH 8.2p1, antérieur aux versions concernées.- Reste à vérifier
build-3n’a encore jamais transmis sa liste de logiciels.
Cinq missions, une seule console
Les petites équipes sécurité jonglent souvent avec cinq outils et recopient de l’un à l’autre. Schildmark assure ces cinq missions au même endroit, sur les mêmes données.
- DétecterLes alertes de tous les postes, serveurs, comptes cloud et équipements réseau dans une seule liste, avec une criticité fiable.Windows, macOS, Linux, Microsoft 365, AWS, Google Cloud, syslog
- RépondreBloquez une adresse sur le pare-feu ou le cloud que vous exploitez déjà, directement depuis l’alerte, motif consigné.FortiGate, Sophos, OPNsense, AWS, Azure, Google Cloud, Cloudflare, DigitalOcean
- CorrigerL’analyste propose le correctif ; avec l’approbation automatique activée, il est testé, installé et vérifié sans intervention humaine.Le même agent, avec
--patching - ProuverAlertes et contrôles de configuration rattachés aux exigences sur lesquelles vous rendez compte, exportés en un seul dossier de preuves.SOC 2, HIPAA, PCI DSS, ISO 27001, NIST 800-53, RGPD
- InterrogerL’analyste répond en langage clair à vos questions sur votre environnement et montre les données sur lesquelles il s’appuie.Désactivé, standard ou fournisseurs sous BAA uniquement
À quoi ressemble votre lundi matin
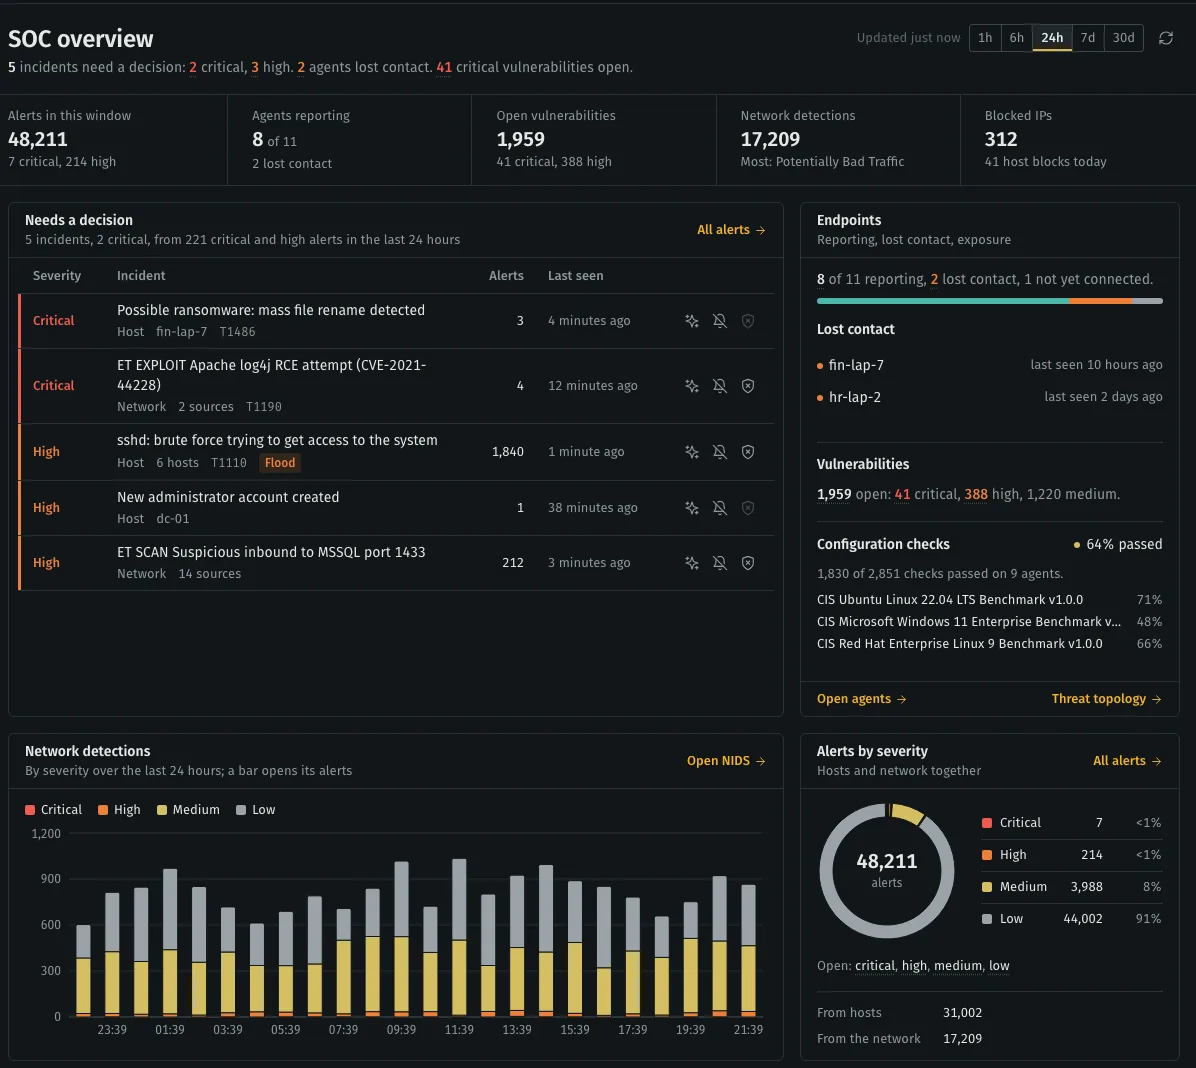
La vue d’ensemble SOC s’ouvre sur une phrase : ce qui attend une décision, quelles machines ne répondent plus, combien de vulnérabilités critiques restent ouvertes. En dessous, les incidents qui vous attendent, par ordre de priorité.
- La criticité est écrite en toutes lettres, jamais signalée par la seule couleur.
- Chaque incident peut être analysé, mis en sourdine ou bloqué depuis sa ligne.
- Thèmes clair et sombre, cinq couleurs de signalisation, affichage compact ou aéré.
Du contrat à la première alerte
Quatre étapes, chacune réalisée dans la console ou en une seule commande.
Nous mettons en place votre plateforme
Hébergée par nos soins, ou installée d’une seule commande sur votre propre serveur Linux. Votre plateforme dispose de ses propres données, de sa propre authentification et de ses propres certificats.
Vous enrôlez vos machines
Une commande par machine sous Windows, macOS et Linux, ou le paquet MSI pour Intune, Configuration Manager et les stratégies de groupe.
Vous connectez l’existant
Pare-feu, comptes cloud et Microsoft 365 se configurent dans la console. Aucun accès au serveur n’est nécessaire.
Votre équipe traite les alertes
Qualifier, bloquer, corriger et exporter les preuves depuis une seule console, chaque action étant tracée dans le journal d’audit.
Des preuves lisibles par votre auditeur
Choisissez les référentiels sur lesquels vous rendez compte. Schildmark rattache les alertes et les contrôles de configuration en échec aux exigences correspondantes, vous avertit lorsque la durée de conservation des journaux est inférieure à celle attendue par un référentiel, et exporte les preuves d’une période dans un seul fichier ZIP.
- SOC 2
- HIPAA
- PCI DSS
- ISO 27001
- NIST 800-53
- RGPD
Hébergé par nos soins, ou sur vos propres serveurs
Hébergé par nos soins
Votre plateforme tourne sur un serveur dédié dans notre cloud. Rien de ce qui contient vos données n’est partagé avec un autre client. Nous assurons les mises à jour et la surveillance ; les sauvegardes gérées sont proposées en option.
Auto-hébergé
Un serveur Linux, ou deux pour les parcs plus importants. Alertes, événements et inventaire restent sur vos serveurs ; notre plan de contrôle voit l’état, la version et la liste des agents de la plateforme, jamais ses alertes.
Parler à notre équipe commerciale
Schildmark est facturé par machine protégée, selon un tarif convenu avec vous. Décrivez-nous votre environnement : nous vous enverrons un devis ou mettrons en place un essai de 30 jours pour 25 machines maximum.