 Schildmark
Plateforme
Posez vos questions à vos alertes
Schildmark Analyst répond en langage courant aux questions sur votre environnement et mène l’investigation qui sous-tend la réponse, sur vos alertes, vulnérabilités, inventaire et services connectés. Vous décidez s’il est actif, et où ses requêtes peuvent aller.
De la question à la machine corrigée
L’analyste repère ce qui est exploitable, l’explique pour que vous sachiez quoi faire, et propose le correctif. Avec l’approbation automatique activée pour ces machines, le correctif s’applique sans intervention et le scan de vulnérabilités le confirme.

Google Chrome présente, sur 14 portables Windows, une vulnérabilité que des attaquants exploitent déjà.
CVE-2025-6554 est une confusion de type dans V8, le moteur JavaScript de Chrome : une page web piégée peut lire et écrire dans une zone mémoire qui devrait lui rester inaccessible. Elle a été exploitée avant la publication du correctif et figure sur la liste des vulnérabilités activement exploitées de la CISA. Chrome 138.0.7204.96 la corrige ; mettez à jour les 14 portables.
- CVE
CVE-2025-6554- Gravité
- High
- Exploitée
- Oui, CISA KEV
- Machines
- 14 portables Windows
- Corrigée dans
138.0.7204.96- Canal
- winget (pilote)
137.0.7151.120 138.0.7204.96
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
OpenSSH, sur 3 serveurs Ubuntu, peut être attaqué sans mot de passe.
CVE-2024-6387, dite regreSSHion, est une situation de concurrence dans un gestionnaire de signaux de sshd. Sous Linux avec glibc, un attaquant capable d’atteindre le port SSH peut exécuter du code en tant que root sans s’authentifier. Les versions OpenSSH 8.5p1 à 9.7p1 sont concernées ; sous Ubuntu 22.04, le correctif est openssh-server 1:8.9p1-3ubuntu0.10.
- CVE
CVE-2024-6387- Gravité
- High
- Machines
web-01,web-02,app-03- Concernées
- OpenSSH 8.5p1–9.7p1
- Corrigée dans
1:8.9p1-3ubuntu0.10- Canal
- apt
openssh-server 1:8.9p1-3ubuntu0.10
Unattended approval: on for web servers, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Deux Mac utilisent un curl Homebrew touché par un dépassement de tas.
CVE-2023-38545 est un dépassement de tampon sur le tas dans la négociation du proxy SOCKS5 de curl, déclenché par un nom d’hôte très long. Les versions curl 7.69.0 à 8.3.0 sont concernées et la 8.4.0 corrige le problème ; Schildmark peut mettre à jour le paquet Homebrew. hr-lap-2 attend par ailleurs une mise à jour de macOS : celle-ci s’installe sur le Mac lui-même.
- CVE
CVE-2023-38545- Machines
hr-lap-2,design-mac-1- Installé
- curl 8.3.0 (Homebrew)
- Corrigée dans
8.4.0- Canal
- Homebrew (pilote)
- Mise à jour macOS
- Détectée ; à installer sur le Mac
8.3.0 8.4.0
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Démonstration avec des données fictives. Les informations sur les CVE sont réelles. Le déploiement des correctifs sous Windows et macOS est en phase pilote ; les mises à jour système de macOS sont détectées et expliquées, puis installées sur le Mac lui-même.
Autres questions auxquelles il répond
Des questions simples, auxquelles l’analyste répond à partir de vos propres alertes, machines et vulnérabilités. Chaque réponse indique sur quoi elle s’appuie, et les actions proposées dépendent de votre rôle.
Démonstration avec des données fictives.
Probablement malveillante, mais personne n’est entré.
- Verdict
- Likely malicious
- Éléments
- 600 échecs de connexion SSH sur
web-01depuis203.0.113.45en 24 heures ; aucune tentative n’a abouti. L’adresse n’a atteint aucun autre hôte. - Réputation
- Score AbuseIPDB : 100
- Étape suivante
- Bloquer l’adresse en périphérie ; laisser la règle active.
Trois changements, dont un mérite votre attention.
- 09:22
- openssl mis à jour en
3.0.2-0ubuntu1.18par une tâche de correctif ; correctif vérifié. - 14:10
/etc/nginx/sites-enabled/appmodifié (intégrité des fichiers).- 16:42
- Nouvel utilisateur local
deploycréé avec des droits sudo. Personne dans votre équipe n’en a encore revendiqué la création.
Une nuit calme, deux points pour aujourd’hui.
- Alertes
- 12 critiques et 148 élevées en 24 heures ; 9 des alertes critiques relèvent de la même attaque par force brute, déjà bloquée.
- Correctifs
- 7 correctifs vérifiés pendant la nuit ; 1 tâche sur
db-02attend un second approbateur. - Machines
fin-lap-7ne s’est pas manifesté depuis 26 heures.- Aujourd’hui
- Approuver la tâche db-02 ; se renseigner auprès du responsable de fin-lap-7.
Aucune. Les trois dernières ont été corrigées hier.
- Corrigées
web-01,web-02,app-03: openssh-server1:8.9p1-3ubuntu0.10, vérifié à 02:58.- Non concernée
bastion-01utilise OpenSSH 8.2p1, antérieur aux versions concernées.- Reste à vérifier
build-3n’a encore jamais transmis sa liste de logiciels.
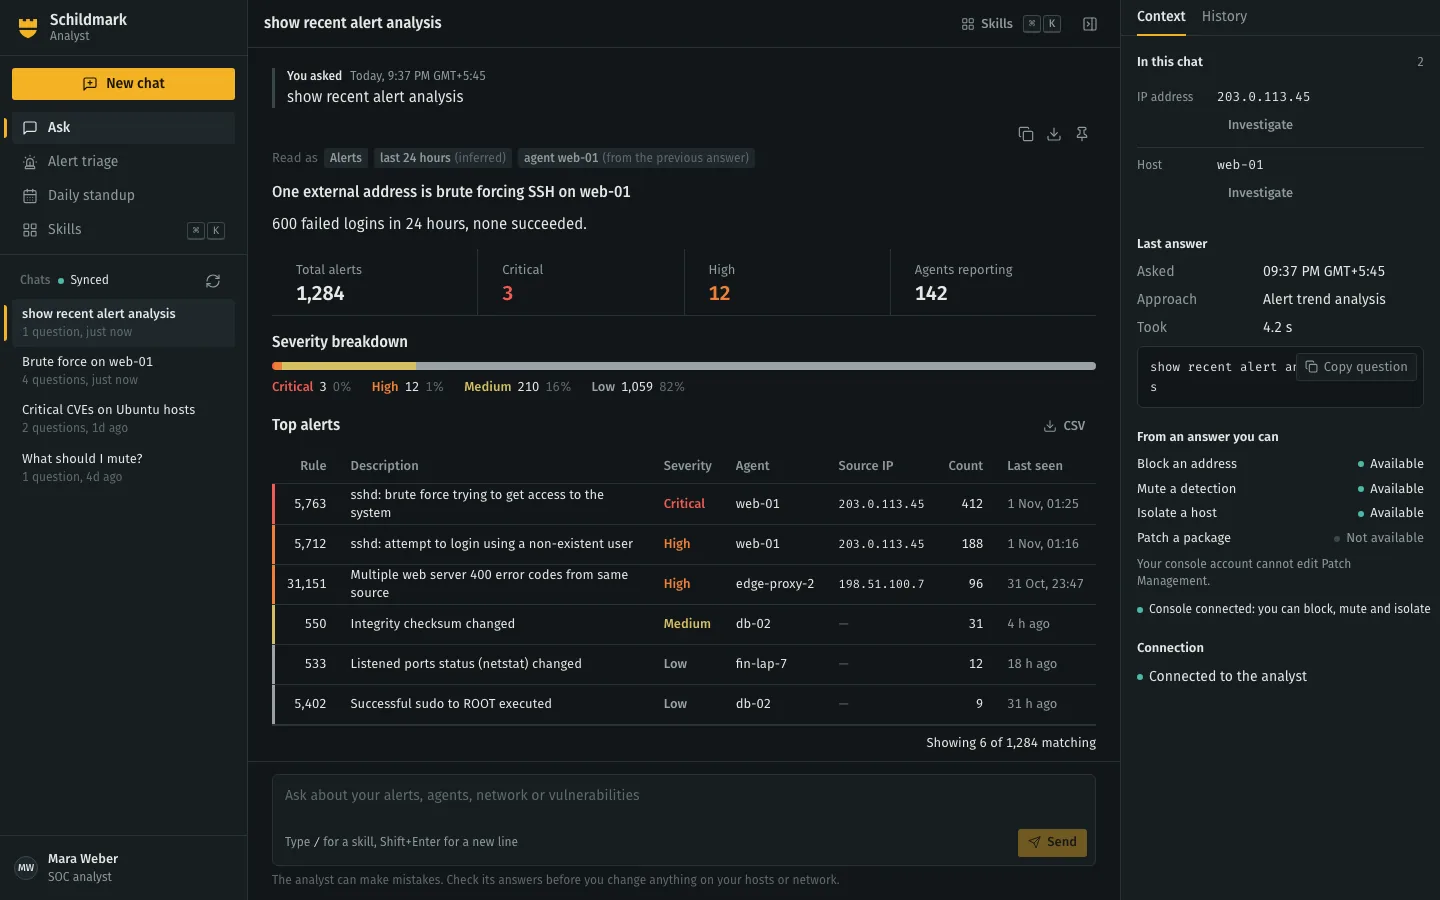
- Comment la question a été comprise. Source de données, période et hôte, y compris ce qui a été déduit.
- La réponse d’abord. Puis les chiffres et les alertes sur lesquels elle repose.
- Ce qu’il peut faire. Les actions respectent les droits de votre rôle et les adresses protégées.
- Vérifiez avant d’agir. L’analyste peut se tromper, et il le dit.
Votre politique de données IA
Les questions et les données lues par l’analyste sont transmises à un modèle de langage. Le choix du modèle vous revient, et la passerelle de l’analyste hébergé l’applique à chaque requête.
Désactivé
Toute requête est refusée et l’analyste indique que l’IA est désactivée. Rien ne sort.
Standard
Les requêtes passent par notre passerelle LLM vers notre fournisseur d’IA standard, dans la limite d’un quota mensuel pour votre organisation.
BAA uniquement
Les requêtes ne vont qu’à un fournisseur ayant signé avec nous un Business Associate Agreement (HIPAA). Si aucun n’est disponible, elles sont refusées, jamais envoyées ailleurs.
Aucun fournisseur couvert par un BAA n’est encore en service : aujourd’hui, le mode BAA uniquement refuse donc toute requête. Consultez-nous avant de le choisir.
Votre propre modèle
Sans l’analyste hébergé, il utilise le point de terminaison compatible OpenAI que vous configurez : vLLM ou Ollama sur votre propre matériel, Azure OpenAI ou un autre fournisseur dont le traitement des données vous convient.
Nous ne « caviardons » pas les journaux pour les déclarer conformes HIPAA : les noms présents dans les lignes de journal ne peuvent pas être détectés de façon fiable. C’est la politique qui décide où les données peuvent aller.
Ce qu’il fait
- Interroger
- « Quels hôtes ont communiqué avec cette IP ? » « Qu’est-ce qui a changé sur web-01 hier ? » Les conversations sont conservées.
- Tri des alertes
- Les alertes regroupées en incidents, avec un récit de ce qui s’est passé.
- Point quotidien
- Une synthèse des dernières 24 heures.
- Agir
- Acquitter, clôturer, mettre en sourdine, bloquer en périphérie, proposer un correctif ou ouvrir un ticket Jira.
Où il s’exécute
- Sur votre instance
- L’analyste tourne à côté de votre console et appelle le point de terminaison de modèle que vous définissez. Les conversations restent sur votre instance.
- Analyste hébergé
- Une option : nous l’exploitons pour vous avec notre passerelle LLM, dans des conteneurs qui vous sont dédiés. Les conversations restent stockées sur votre instance ; les données d’alerte qu’il lit quittent votre infrastructure pendant son traitement.
- Si le modèle est indisponible
- Il renvoie tout de même les données trouvées et signale qu’une revue manuelle est nécessaire.
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.