 Schildmark
Plattform
Stellen Sie Ihren Alarmen eine Frage
Schildmark Analyst beantwortet Fragen zu Ihrer Umgebung in klarer Sprache und führt die Untersuchung dahinter durch, über Alarme, Schwachstellen, Inventar und angebundene Dienste. Sie entscheiden, ob er läuft und wohin seine Anfragen gehen dürfen.
Von der Frage zum gepatchten Rechner
Der Analyst findet, was ausnutzbar ist, erklärt es so, dass Sie wissen, was zu tun ist, und schlägt den Fix vor. Mit unbeaufsichtigter Freigabe für diese Rechner läuft der Fix, ohne dass jemand eingreift, und die Schwachstellenprüfung bestätigt ihn.

Google Chrome auf 14 Windows-Laptops hat eine Schwachstelle, die Angreifer bereits ausnutzen.
CVE-2025-6554 ist eine Typverwechslung in V8, der JavaScript-Engine von Chrome: Eine präparierte Webseite kann Speicher lesen und schreiben, den sie nicht erreichen dürfte. Sie wurde ausgenutzt, bevor es den Fix gab, und steht auf der CISA-Liste der aktiv ausgenutzten Schwachstellen. Chrome 138.0.7204.96 behebt sie; aktualisieren Sie alle 14 Laptops.
- CVE
CVE-2025-6554- Schwere
- High
- Ausgenutzt
- Ja, CISA KEV
- Rechner
- 14 Windows-Laptops
- Behoben in
138.0.7204.96- Kanal
- winget (Pilot)
137.0.7151.120 138.0.7204.96
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
OpenSSH auf 3 Ubuntu-Servern lässt sich ohne Passwort angreifen.
CVE-2024-6387, genannt regreSSHion, ist eine Race Condition in einem Signal-Handler von sshd. Unter Linux mit glibc kann ein Angreifer, der den SSH-Port erreicht, ohne Anmeldung Code als root ausführen. Betroffen sind OpenSSH 8.5p1 bis 9.7p1; unter Ubuntu 22.04 behebt openssh-server 1:8.9p1-3ubuntu0.10 die Lücke.
- CVE
CVE-2024-6387- Schwere
- High
- Rechner
web-01,web-02,app-03- Betroffen
- OpenSSH 8.5p1–9.7p1
- Behoben in
1:8.9p1-3ubuntu0.10- Kanal
- apt
openssh-server 1:8.9p1-3ubuntu0.10
Unattended approval: on for web servers, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Zwei Macs nutzen ein curl aus Homebrew mit einem Heap-Überlauf.
CVE-2023-38545 ist ein Heap-Pufferüberlauf im SOCKS5-Proxy-Handshake von curl, ausgelöst durch einen sehr langen Hostnamen. Betroffen sind curl 7.69.0 bis 8.3.0, 8.4.0 behebt den Fehler; Schildmark kann das Homebrew-Paket aktualisieren. hr-lap-2 wartet außerdem auf ein macOS-Update: Das wird auf dem Mac selbst installiert.
- CVE
CVE-2023-38545- Rechner
hr-lap-2,design-mac-1- Installiert
- curl 8.3.0 (Homebrew)
- Behoben in
8.4.0- Kanal
- Homebrew (Pilot)
- macOS-Update
- Erkannt; auf dem Mac installieren
8.3.0 8.4.0
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Demo mit Beispieldaten. Die CVE-Angaben sind echt. Patching unter Windows und macOS ist im Pilotbetrieb; macOS-Systemupdates werden erkannt und erklärt, installiert werden sie auf dem Mac selbst.
Was er noch beantwortet
Einfache Fragen, beantwortet aus Ihren eigenen Alarmen, Rechnern und Schwachstellen. Jede Antwort zeigt, worauf sie beruht, und die angebotenen Aktionen folgen Ihrer Rolle.
Demo mit Beispieldaten.
Wahrscheinlich bösartig, aber niemand ist hereingekommen.
- Urteil
- Likely malicious
- Belege
- 600 fehlgeschlagene SSH-Anmeldungen auf
web-01von203.0.113.45in 24 Stunden; keine erfolgreich. Andere Hosts hat die Adresse nicht erreicht. - Reputation
- AbuseIPDB-Wert 100
- Nächster Schritt
- Adresse an der Grenze sperren; die Regel aktiv lassen.
Drei Änderungen, eine davon sollten Sie ansehen.
- 09:22
- openssl durch einen Patch-Auftrag auf
3.0.2-0ubuntu1.18aktualisiert; Fix bestätigt. - 14:10
/etc/nginx/sites-enabled/appgeändert (Dateiintegrität).- 16:42
- Neuer lokaler Nutzer
deploymit sudo-Rechten angelegt. Niemand im Team hat sich dazu bekannt.
Eine ruhige Nacht, zwei Dinge für heute.
- Alarme
- 12 kritische, 148 hohe in 24 Stunden; 9 der kritischen sind derselbe Brute-Force-Versuch, bereits gesperrt.
- Patching
- 7 Fixes über Nacht bestätigt; 1 Auftrag auf
db-02wartet auf eine zweite Freigabe. - Rechner
fin-lap-7meldet sich seit 26 Stunden nicht.- Heute
- Den db-02-Auftrag freigeben; beim Besitzer von fin-lap-7 nachfragen.
Keiner. Die letzten drei wurden gestern behoben.
- Behoben
web-01,web-02,app-03: openssh-server1:8.9p1-3ubuntu0.10, bestätigt um 02:58.- Nicht betroffen
bastion-01nutzt OpenSSH 8.2p1, älter als der betroffene Bereich.- Noch zu prüfen
build-3hat seine Softwareliste noch nie gemeldet.
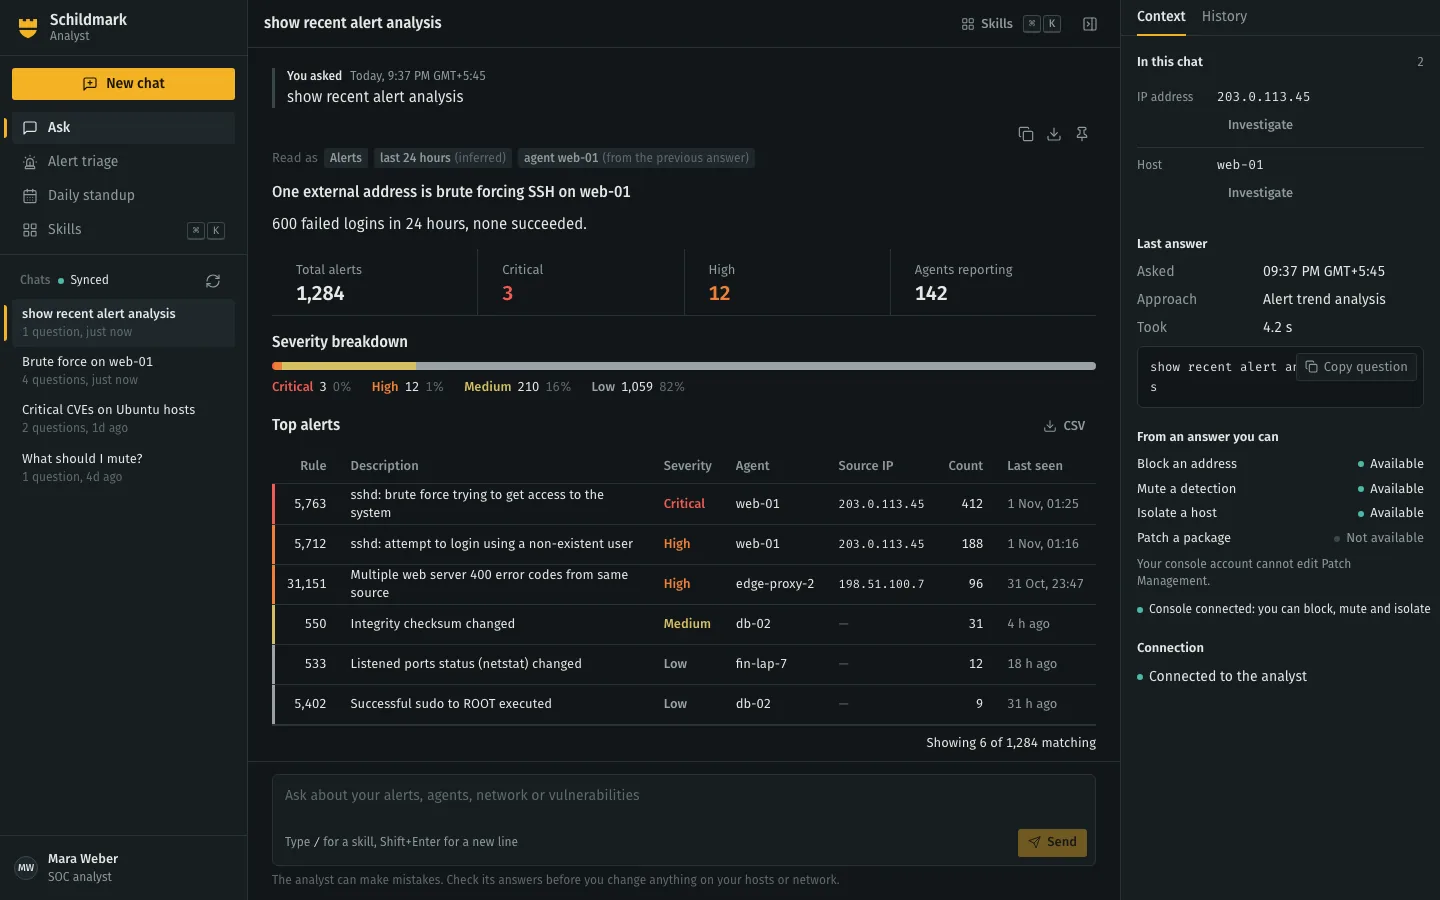
- Wie die Frage gelesen wurde. Datenquelle, Zeitraum und Host, auch was erschlossen wurde.
- Die Antwort zuerst. Dann die Zahlen und die Alarme, auf denen sie beruht.
- Was er darf. Aktionen folgen den Rechten Ihrer Rolle und den geschützten Adressen.
- Prüfen, bevor Sie handeln. Der Analyst kann sich irren und sagt das auch.
Ihre KI-Datenrichtlinie
Fragen und die Daten, die der Analyst liest, gehen an ein Sprachmodell. Welches, entscheiden Sie, und das Gateway des gehosteten Analysten setzt es bei jeder Anfrage durch.
Aus
Jede Anfrage wird abgelehnt, und der Analyst meldet, dass KI ausgeschaltet ist. Nichts verlässt die Installation.
Standard
Anfragen gehen über unser LLM-Gateway an unseren Standard-KI-Anbieter, im Rahmen eines monatlichen Kontingents für Ihre Organisation.
Nur BAA
Anfragen gehen nur an einen Anbieter, der mit uns ein Business Associate Agreement (HIPAA) unterzeichnet hat. Ist keiner verfügbar, werden sie abgelehnt, nie anderswohin geschickt.
Noch ist kein Anbieter mit BAA im Einsatz; heute lehnt Nur BAA daher jede Anfrage ab. Fragen Sie uns, bevor Sie es wählen.
Ihr eigenes Modell
Ohne den gehosteten Analysten nutzt er den OpenAI-kompatiblen Endpunkt, den Sie einrichten: vLLM oder Ollama auf eigener Hardware, Azure OpenAI oder einen anderen Anbieter, dessen Datenverarbeitung zu Ihnen passt.
Wir „schwärzen“ keine Logs und nennen das HIPAA-konform: Namen in Logzeilen lassen sich nicht zuverlässig finden. Stattdessen entscheidet die Richtlinie, wohin Daten gehen dürfen.
Was er tut
- Fragen
- „Welche Hosts haben mit dieser IP gesprochen?“ „Was hat sich gestern auf web-01 geändert?“ Verläufe bleiben erhalten.
- Alarm-Triage
- Alarme zu Vorfällen gruppiert, mit einer Schilderung des Geschehens.
- Tägliches Standup
- Eine Zusammenfassung des letzten Tages.
- Handeln
- Bestätigen, schließen, stummschalten, an der Grenze sperren, einen Patch vorschlagen oder ein Jira-Ticket anlegen.
Wo er läuft
- In Ihrer Installation
- Der Analyst läuft neben Ihrer Konsole und ruft den von Ihnen gesetzten Modell-Endpunkt auf. Unterhaltungen bleiben in Ihrer Installation.
- Gehosteter Analyst
- Eine Erweiterung: Wir betreiben ihn mit unserem LLM-Gateway in eigenen Containern für Sie. Unterhaltungen werden weiter in Ihrer Installation gespeichert; die gelesenen Alarmdaten verlassen dafür Ihre Infrastruktur.
- Wenn das Modell ausfällt
- Er liefert trotzdem die gefundenen Daten und sagt, dass eine manuelle Prüfung nötig ist.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.