 Schildmark
Plattform
Nachweise, die Ihr Prüfer lesen kann
Wählen Sie die Frameworks, über die Sie berichten. Schildmark zeigt Kontrolle für Kontrolle, wo es Nachweise hat, warnt, wenn Logs kürzer aufbewahrt werden, als ein Framework erwartet, und exportiert die Nachweise eines Zeitraums als eine Datei.
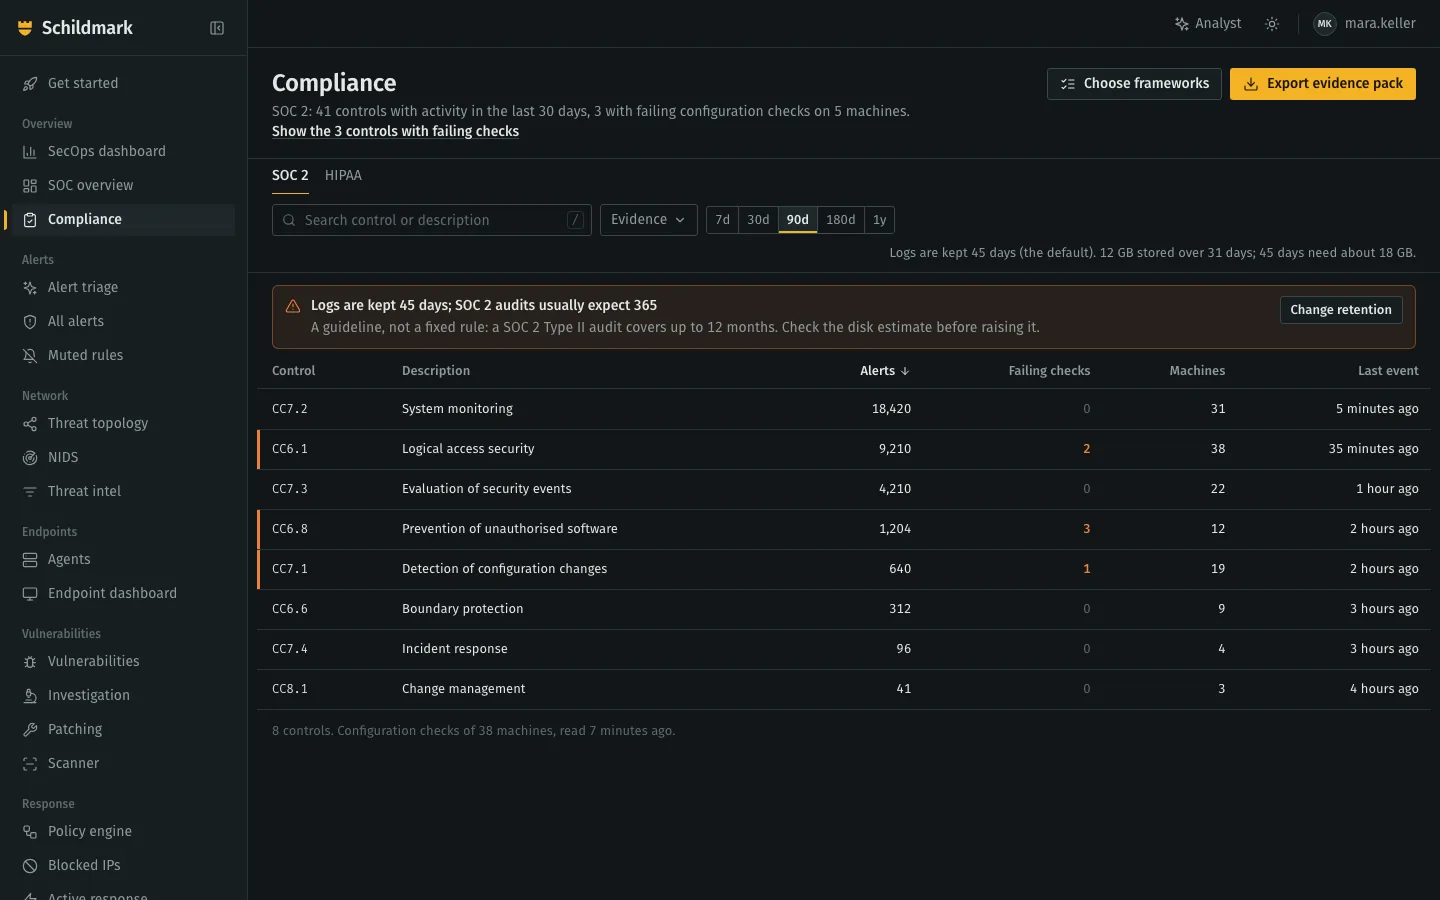
- Das Framework in einem Satz. Kontrollen mit Aktivität und wo Konfigurationsprüfungen fehlschlagen.
- Ein Reiter je Framework. Nur die, die Sie gewählt haben.
- Aufbewahrung geprüft. Sagt, ob der Zeitraum Anforderung oder Richtwert ist und woher er stammt.
- Schlägt jetzt fehl. Zeilen mit fehlschlagenden Prüfungen sind markiert.
- Export. Das Nachweispaket für denselben Zeitraum; jeder Export steht im Audit-Log.
Frameworks und woher die Nachweise kommen
Alarme zählen, wenn eine Erkennungsregel sie einer Kontrolle zuordnet. Konfigurationsprüfungen sind CIS-Benchmarks, die die Agenten auf jedem Rechner ausführen, alle 10 Minuten neu gelesen.
| Framework | Nachweise aus Alarmen | Aus Konfigurationsprüfungen | Erwartete Log-Aufbewahrung |
|---|---|---|---|
| SOC 2 | Ja | Ja | 365 Tage, Richtwert |
| HIPAA | Ja | Ja | 365 Tage, Richtwert |
| PCI DSS | Ja | Ja | 365 Tage, Anforderung (10.5.1) |
| NIST 800-53 | Ja | Ja | 365 Tage, Richtwert (AU-11) |
| ISO 27001 | Nein: Die Erkennungsregeln markieren seine Kontrollen nicht | Ja | 365 Tage, Richtwert (A.8.15) |
| DSGVO | Ja | Ja | Kein Minimum |
Die Seite zeigt, wo die Plattform Nachweise für eine Kontrolle erzeugt hat. Sie ist kein Prüfurteil. Sie fragen nach NIS2 oder einem anderen Framework? Fragen Sie uns, was Schildmark für Sie abdeckt.
Ein ZIP für den Zeitraum
CSV-Dateien, die sich in jeder Tabellenkalkulation öffnen. Ein Teil, der nicht gelesen werden kann, steht im README, statt den Export abzubrechen.
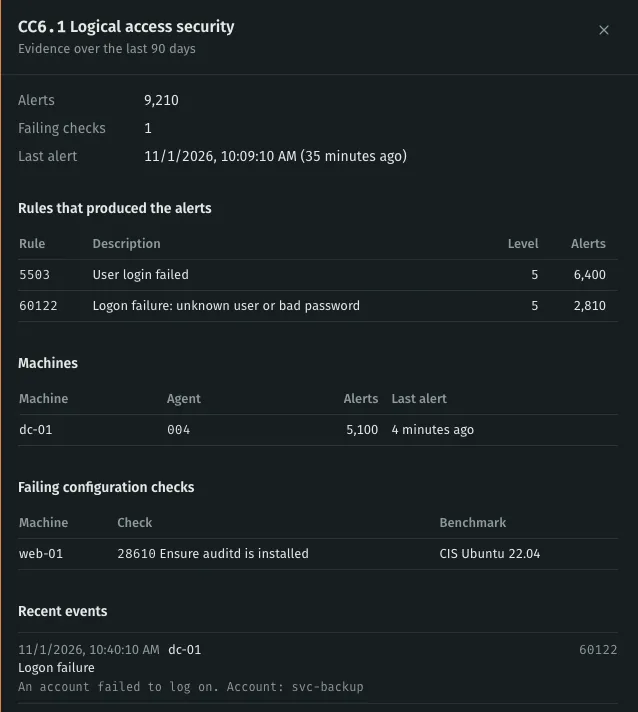
README.txtOrganisation, wer es wann erstellt hat, Zeitraum, Frameworks, Log-Aufbewahrung samt Unterschreitung und alles, was nicht gelesen werden konntecontrols.csvJe Kontrolle: Alarme und Rechner im Zeitraum, aktuell fehlschlagende Prüfungenconfiguration_checks.csvJede fehlschlagende Konfigurationsprüfung mit den Kontrollen, die sie stütztconfiguration_scores.csvDer Benchmark-Wert jedes Rechnersaudit_trail.csvAnmeldungen, Änderungen und Reaktionen in der Konsolevulnerabilities_fixed.csvBehobene Schwachstellen mit dem Nachweis der Prüfungpatch_activity.csvPatch-Freigaben, Ablehnungen und Ausführungenuser_access.csvWer sich anmelden kann: Rollen, Administratoren, letzte Anmeldung
Logs so lange, wie Sie sie brauchen
Alarme und Netzwerkereignisse werden standardmäßig 45 Tage aufbewahrt; Administratoren stellen in der Konsole 7 bis 3.650 Tage ein. Die Seite zeigt den belegten Speicher und schätzt, was ein längerer Zeitraum braucht: Ein Jahr braucht etwa das Achtfache des Standards.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.