 Schildmark
Plattform
Sperren an der Grenze, die Sie schon haben
Schildmark stellt keine weitere Appliance auf. Es sperrt angreifende Adressen auf den Firewalls und Cloud-Diensten, die Sie schon betreiben, und hält fest, wer es wann und warum getan hat.
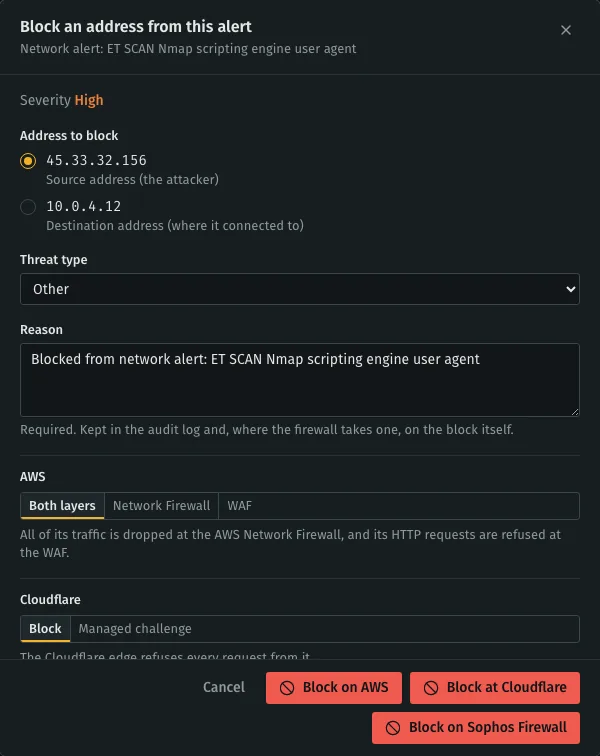
Ein Dialog, alle Sperrpunkte
Wählen Sie am Alarm Block source IP. Die Adresse des Angreifers ist vorausgewählt, Sie geben eine Begründung an und wählen den Durchsetzungspunkt, wenn mehrere angebunden sind.
- Begründung Pflicht
- Steht im Audit-Log und, wo die Firewall es erlaubt, an der Sperre selbst.
- Ihre Regeln bleiben Ihre
- Schildmark ergänzt und entfernt nur eigene Einträge in einer Gruppe oder einem Alias. Ihre Regeln ändert es nie.
- Abgeglichen
- Gesperrte IPs zeigt jede Adresse je Sperrpunkt und meldet, wenn eine Sperre nicht überall greift.
Wo gesperrt werden kann
Jeder dieser Punkte wird in der Konsole angebunden. Auf den lokalen Firewalls vorerst einzelne IPv4-Adressen.
- FortiGateAdressgruppe Ihrer Deny-Regeln
- Sophos FirewallIP-Host-Gruppe Ihrer Drop-Regeln
- OPNsenseAlias Ihrer Block-Regeln
- AWS WAFSchicht 7, ein IP-Set
- AWS Network FirewallSchicht 3/4, eine Regelgruppe
- CloudflareSperre oder Managed Challenge am Edge
- Azure-Netzwerksicherheitsgruppeeigene Deny-Regeln von Schildmark
- Google-Cloud-VPC-Firewallvon Schildmark verwaltete Firewall-Regeln
- DigitalOcean Cloud FirewallDeny-Regeln auf der benannten Firewall
pfSense wird nicht unterstützt, da es keine offizielle API hat. Sperren auf den Endgeräten selbst bietet die Konsole nicht an; die automatischen Sperren der Überwachungsagenten zeigt die Seite Active Response.
Regeln, die handeln, mit einem Menschen dazwischen
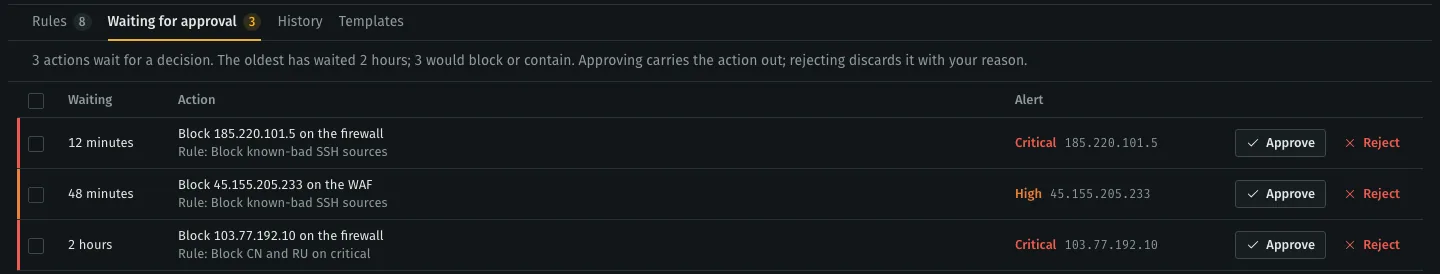
Die Policy-Engine prüft Bedingungen über Ihre Endgeräte- und Netzwerkalarme und sperrt, schaltet stumm oder sendet E-Mails, wenn sie zutreffen. Testen Sie eine Regel vor dem Einschalten gegen vergangene Ereignisse. Eine Regel kann eine Freigabe verlangen: Ihre Aktionen warten, bis jemand sie mit Begründung freigibt oder ablehnt.
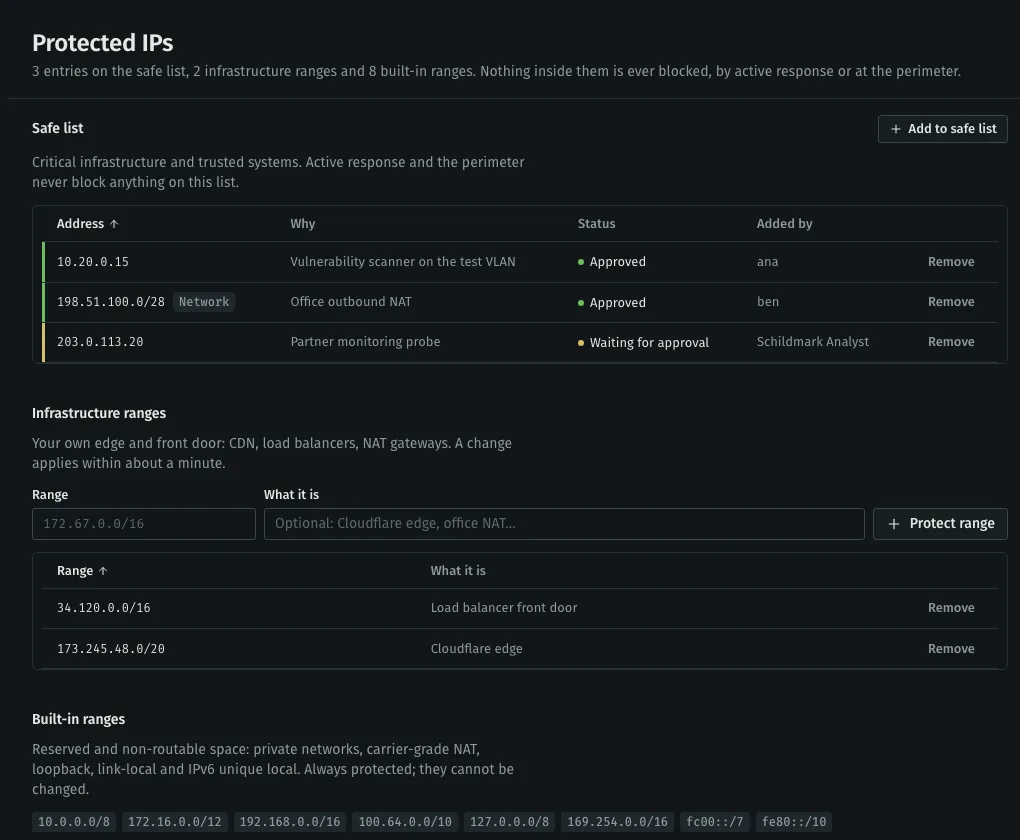
Adressen, die nie gesperrt werden
Egal wer eine Sperre anfordert, eine Regel, der Analyst oder ein Mensch: Ist die Adresse geschützt, wird die Sperre übersprungen und protokolliert. Tragen Sie Ihre eigenen öffentlichen Ausgangsadressen ein, bevor Sie automatisches Sperren einschalten.
- Sicherheitsliste
- Partner, eigene Scanner, Überwachungsdienste. Einzelne Adressen oder Bereiche, jeweils mit Begründung.
- Infrastrukturbereiche
- Ihre eigene Grenze: Load Balancer, NAT-Gateways, Büro-Ausgänge.
- Eingebaut
- Private, CGNAT-, Loopback- und Link-Local-Bereiche. Nicht änderbar.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.