 Schildmark
Plateforme
Bloquez sur le périmètre que vous avez déjà
Schildmark n’ajoute pas d’appliance supplémentaire. Il bloque l’adresse attaquante sur les pare-feu et services cloud que vous exploitez déjà, et conserve qui l’a fait, quand et pourquoi.
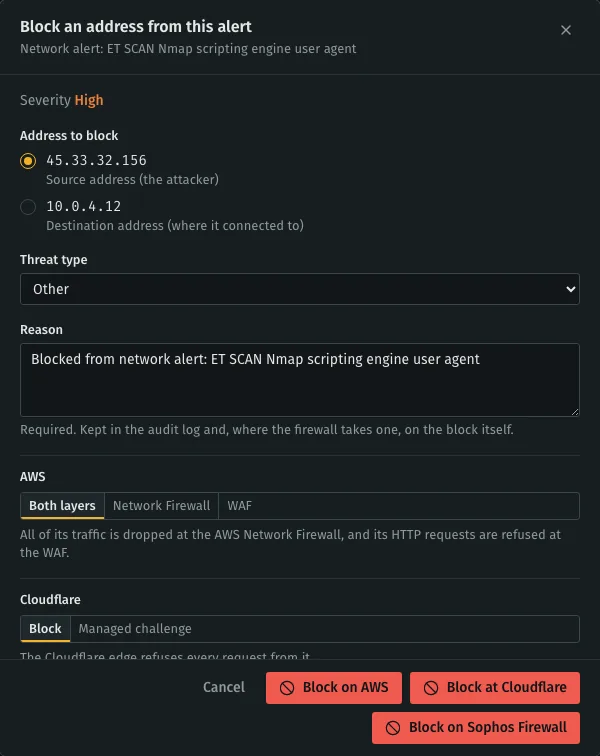
Une seule fenêtre pour tous les points de blocage
Choisissez Block source IP sur une alerte. L’adresse de l’attaquant est présélectionnée, vous indiquez un motif et, si plusieurs points sont connectés, vous choisissez où appliquer le blocage.
- Motif obligatoire
- Conservé dans le journal d’audit et, si le pare-feu le permet, sur le blocage lui-même.
- Vos règles restent les vôtres
- Schildmark n’ajoute et ne retire que ses propres entrées dans un groupe ou un alias. Il ne modifie jamais vos politiques.
- Contrôle en retour
- La page IP bloquées liste chaque adresse par point de blocage et signale un blocage qui n’est pas appliqué partout.
Où bloquer
Chacun de ces points se connecte depuis la console. Sur les pare-feu sur site, uniquement des adresses IPv4 individuelles pour l’instant.
- FortiGategroupe d’adresses utilisé par vos politiques de refus
- Sophos Firewallgroupe d’hôtes IP utilisé par vos règles de rejet
- OPNsensealias utilisé par vos règles de blocage
- AWS WAFcouche 7, un IP set
- AWS Network Firewallcouches 3/4, un groupe de règles
- Cloudflareblocage ou Managed Challenge en périphérie
- Groupe de sécurité réseau Azurerègles de refus propres à Schildmark
- Pare-feu VPC Google Cloudrègles de pare-feu gérées par Schildmark
- DigitalOcean Cloud Firewallrègles de refus sur le pare-feu que vous désignez
pfSense n’est pas pris en charge : il n’a pas d’API officielle. La console ne propose pas de blocage sur les terminaux eux-mêmes ; les blocages automatiques des agents de supervision apparaissent sous Active response.
Des règles qui agissent, sous contrôle humain
Le moteur de règles évalue des conditions sur vos alertes terminaux et réseau, et bloque, met en sourdine ou envoie un e-mail lorsqu’elles sont remplies. Testez une règle sur les événements passés avant de l’activer. Une règle peut exiger une approbation : ses actions attendent qu’une personne les approuve ou les rejette, motif à l’appui.
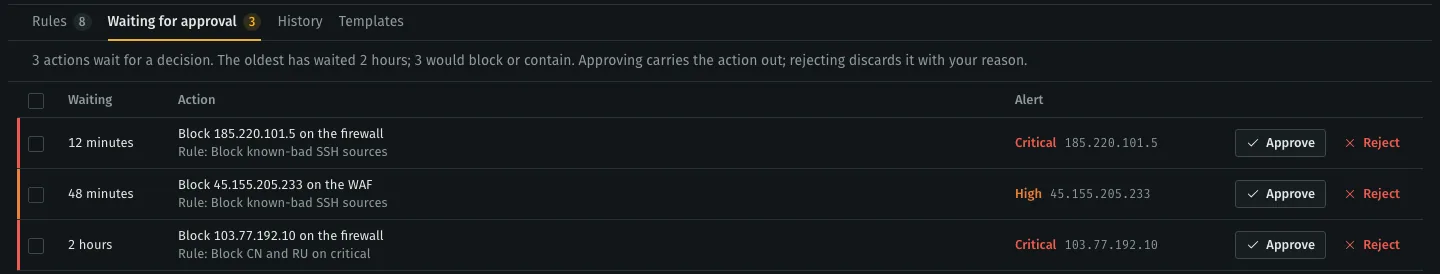
Des adresses jamais bloquées
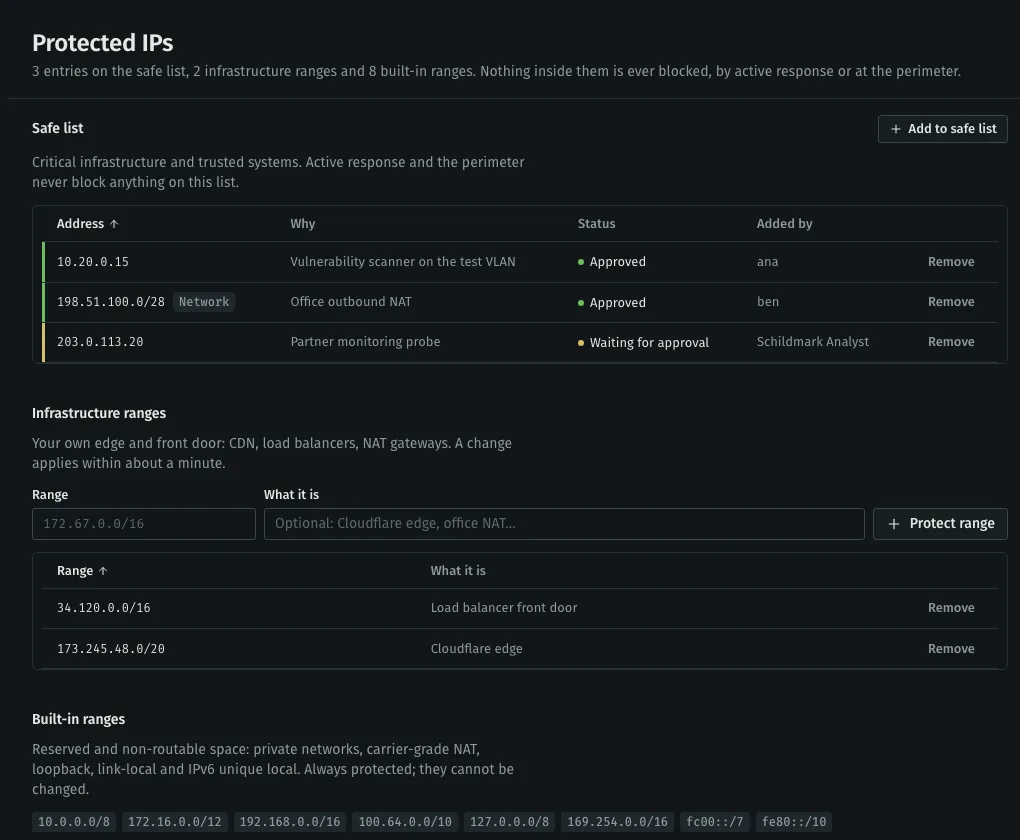
Quelle que soit l’origine de la demande de blocage (une règle, l’analyste ou une personne), elle est ignorée et journalisée si l’adresse est protégée. Ajoutez vos propres adresses publiques de sortie avant d’activer le blocage automatique.
- Liste d’exemption
- Partenaires, scanners que vous exploitez, services de supervision. Adresses ou plages, chacune avec un motif.
- Plages d’infrastructure
- Votre propre périmètre : répartiteurs de charge, passerelles NAT, sorties Internet des bureaux.
- Intégrées
- Plages privées, CGNAT, loopback et link-local. Non modifiables.
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.