 Schildmark
Déploiement
Hébergé par nos soins ou sur vos propres serveurs
Le même produit dans les deux cas. Chaque client dispose de sa propre instance, avec ses propres données, son authentification et ses certificats. Seuls changent l’exploitant des serveurs et l’emplacement des données.
| Hébergé par nos soins | Votre serveur | Vos deux serveurs | |
|---|---|---|---|
| Qui exploite les serveurs | Nous | Vous | Vous |
| Où résident vos données | Un serveur dédié dans notre cloud | Votre serveur | Vos serveurs |
| Installation | Nous l’installons et vous remettons le premier accès | Une commande que nous vous envoyons | Deux commandes, le cœur d’abord |
| Adapté à | Les équipes qui ne veulent pas exploiter de serveurs | La plupart des organisations | Les parcs plus importants |
| Mémoire (minimum, recommandée) | — | 8 Go, 16 Go | 6 + 4 Go, 16 + 8 Go |
| Mises à jour | Par nos soins, à une date convenue avec vous | Par nos soins, à une date convenue avec vous | Par nos soins, le cœur d’abord |
Les instances hébergées tournent dans la région de votre choix, par exemple à Francfort ou sur un autre site dans l’UE. Les instances auto-hébergées maintiennent une seule connexion HTTPS sortante vers notre plan de contrôle pour la configuration, la licence et l’état de santé, sans aucun accès entrant.
Un agent. Une commande.
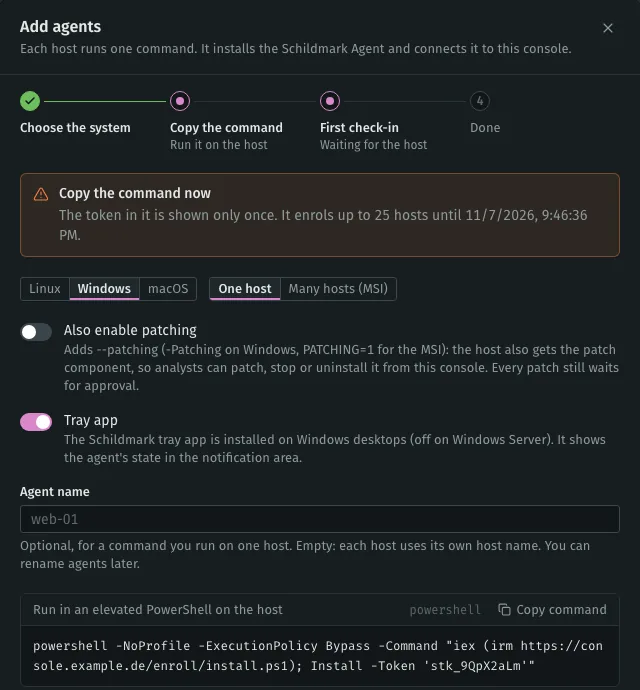
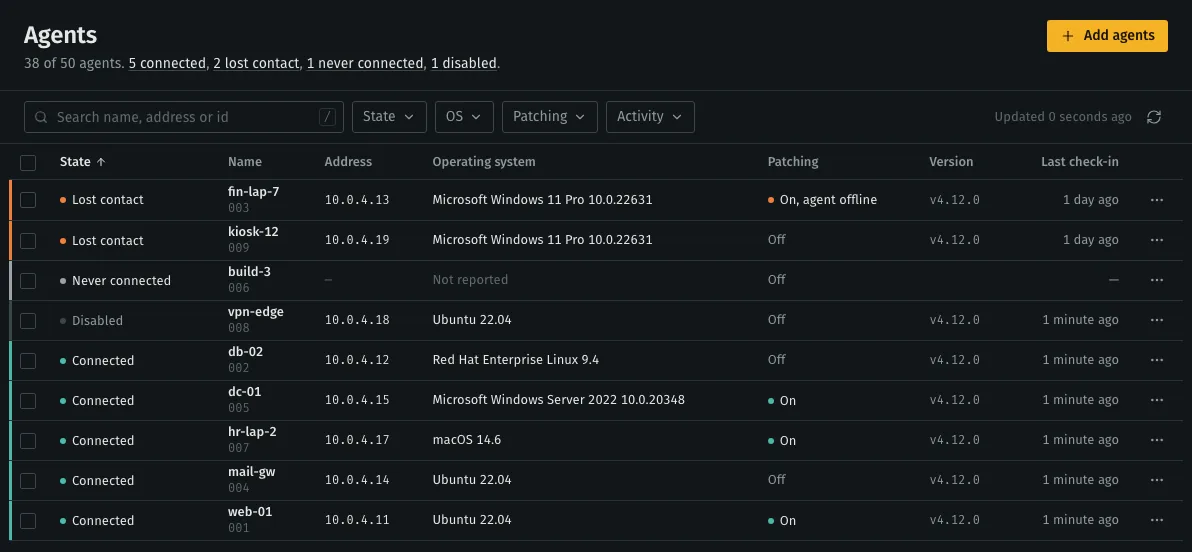
Dans la console, « Ajouter des agents » fournit une commande pour Linux, macOS et Windows, ainsi qu’un MSI pour Intune, Configuration Manager ou les stratégies de groupe. Le jeton qu’elle contient n’est affiché qu’une fois et enrôle jusqu’au nombre de machines que vous fixez.
# Linux, en root. Idem sous macOS avec install-macos.sh
curl -fsSL --proto '=https' -o /tmp/schildmark-install.sh \
  'https://soc.example.com/enroll/install.sh' \
  && sudo bash /tmp/schildmark-install.sh --token 'THS-…' --patching
--patching- Ajoute la gestion des correctifs au même agent. Omettez-le pour la seule surveillance, ou relancez la commande plus tard.
- Windows
- Une commande PowerShell, le MSI pour un déploiement de masse, ou un assistant d’installation pour une machine isolée.
- Signatures
- Les paquets ne sont installés qu’après vérification de leur signature : Authenticode sous Windows, Developer ID sous macOS, la clé du dépôt sous Linux.
- Retrait
- Retirez une machine dans la console et son enrôlement est révoqué ; ses données sont supprimées par défaut.
Postes pris en charge
| Plateforme | Surveillance | Correctifs |
|---|---|---|
| Debian, Ubuntu (amd64, arm64) | Oui | apt |
| RHEL, Rocky, Alma, Amazon Linux, Oracle Linux, Fedora, CentOS | Oui | dnf / yum |
| Windows (x64) | Oui, signature du MSI vérifiée | KB Windows Update, winget (pilote) |
| macOS (Apple Silicon, Intel) | Oui, signature du paquet vérifiée | Homebrew (pilote) |
Des mises à jour qui savent revenir en arrière
Nous mettons à jour votre instance depuis notre plan de contrôle, à une date convenue avec vous. Sur deux serveurs, le cœur passe en premier ; en cas d’échec, la mise à jour s’arrête là. Les rétrogradations sont refusées : c’est la sauvegarde prise avant la mise à jour qui est restaurée.
Sauvegarder
Chaque serveur réalise une sauvegarde locale, conservée comme point de retour arrière.
Télécharger
La version est téléchargée et sa somme de contrôle vérifiée.
Basculer
Paramètres, secrets, certificats et données sont conservés : agents et comptes restent valides.
Vérifier
Chaque service doit être opérationnel sous 10 minutes, faute de quoi le serveur revient de lui-même à la version précédente.
La console est brièvement indisponible pendant le redémarrage des services. Les agents mettent leurs événements en mémoire tampon et les transmettent dès que l’instance est de nouveau disponible.
Sauvegardes
Une seule commande sur le serveur produit un fichier unique contenant les bases de données, les alertes, les paramètres, les certificats et la licence, chaque partie dotée d’une somme de contrôle. La restauration vérifie d’abord ces sommes.
Sauvegarde gérée
- Chiffrée d’abord
- Sur votre serveur, en AES-256-GCM avec une nouvelle clé pour chaque sauvegarde, avant tout envoi.
- Aucun identifiant permanent
- Chaque envoi utilise un lien à durée de vie courte, valable pour cette seule sauvegarde.
- Planification
- Quotidienne ou hebdomadaire, avec 1 à 90 sauvegardes conservées.
- Restauration
- Sur le même serveur ou sur un nouveau.
Une option ; voir les tarifs.
Prérequis serveur
La commande d’installation vérifie elle-même ces points et s’arrête en listant ce qui n’est pas conforme. Tous les prérequis
| Prérequis | Détail |
|---|---|
| Système d’exploitation | Ubuntu 22.04 / 24.04, Debian 12, Red Hat Enterprise Linux, Rocky Linux, AlmaLinux 9 |
| Architecture | x86-64. Les postes peuvent être en ARM. |
| Disque | SSD de 100 Go ou plus sur un serveur, dimensionné selon la durée de conservation des alertes |
| Docker | Installé par la commande s’il est absent (Engine 24 ou ultérieur est conservé) |
| Réseau | Les postes joignent le serveur sur les ports 443 et 1514 ; HTTPS sortant vers notre plan de contrôle ; aucun flux entrant depuis chez nous |
| Horloge | Synchronisée ; la commande active NTP s’il est désactivé |
Où se trouvent vos données
Une instance hébergée tourne dans la région que vous choisissez à sa mise en place, par exemple Francfort ou un autre site dans l’UE. Chaque client dispose de sa propre instance : ses journaux, alertes, inventaire et sauvegardes restent dans cette région. En auto-hébergement, tout reste sur vos serveurs.
- Région
- Francfort ou un autre site dans l’UE, choisi lors de la mise en place.
- Reste dans la région
- Journaux, alertes, inventaire des machines, historique des vulnérabilités et des correctifs, preuves de conformité et sauvegardes.
- Requêtes IA
- Ne partent que là où votre politique de données IA l’autorise : votre propre modèle, notre fournisseur standard, uniquement des fournisseurs couverts par un BAA, ou nulle part.
- Auto-hébergé
- Sur un ou deux de vos propres serveurs Linux, dans votre centre de données ou votre compte cloud.
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.