 Schildmark
Plateforme
Des preuves lisibles par votre auditeur
Choisissez les référentiels sur lesquels vous rendez compte. Schildmark indique, contrôle par contrôle, où il détient des preuves, vous avertit lorsque les journaux sont conservés moins longtemps que le référentiel ne l’attend, et exporte les preuves d’une période en un seul fichier.
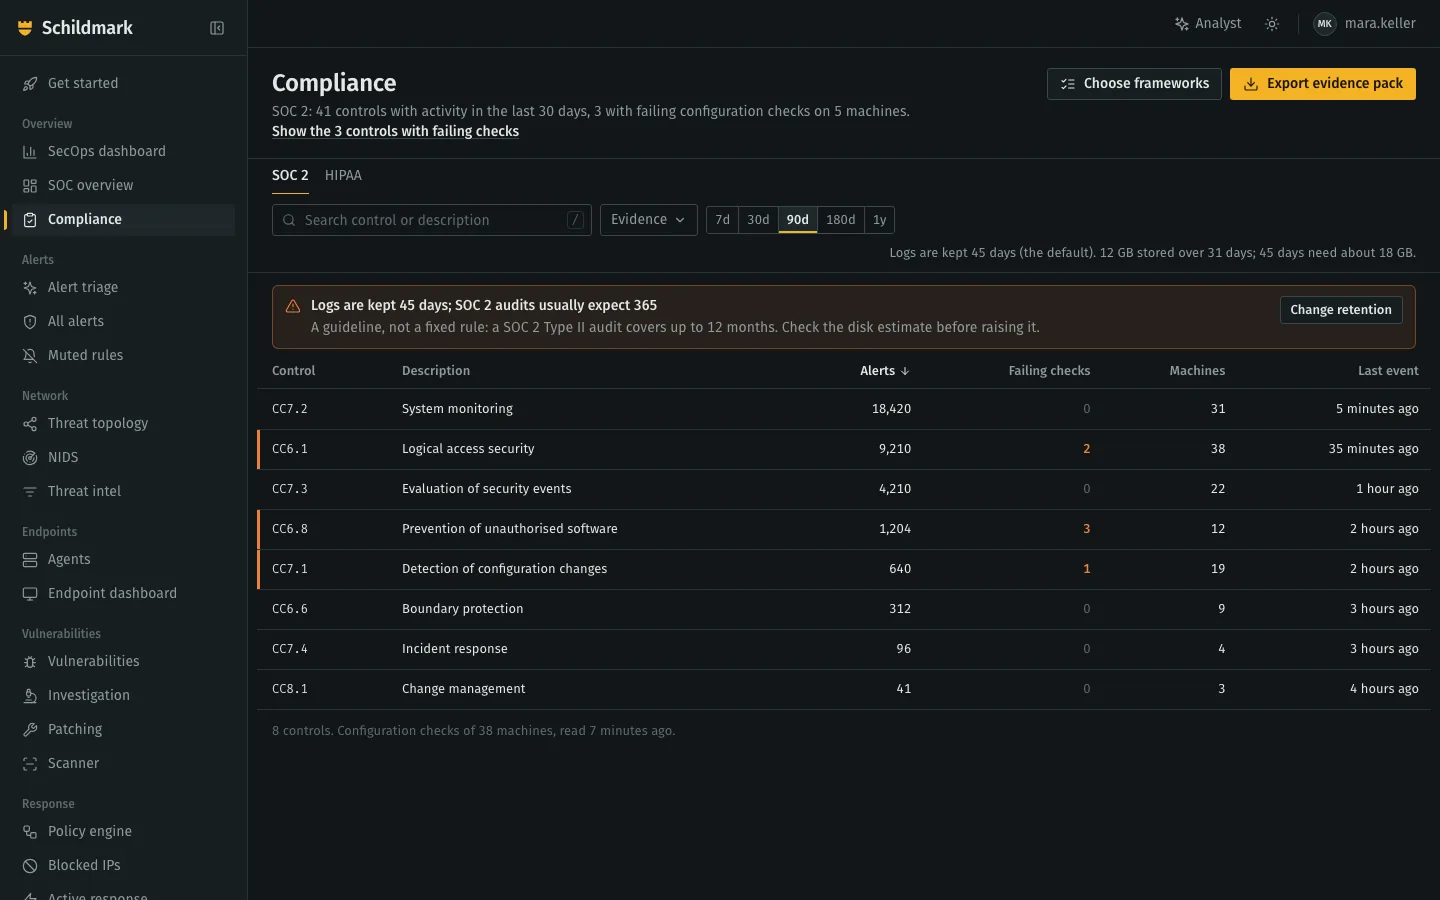
- Le référentiel en une phrase. Les contrôles avec activité, et ceux où des vérifications de configuration échouent.
- Un onglet par référentiel. Uniquement ceux que vous avez choisis.
- Conservation vérifiée. Précise si la durée est une exigence ou une recommandation, et d’où elle provient.
- En échec actuellement. Les lignes comportant des vérifications en échec sont signalées.
- Export. Le dossier de preuves pour la même période ; chaque export est inscrit au journal d’audit.
Les référentiels et l’origine des preuves
Une alerte compte lorsqu’une règle de détection la rattache à un contrôle. Les vérifications de configuration sont les benchmarks CIS exécutés par les agents sur chaque machine, relus toutes les 10 minutes.
| Référentiel | Preuves issues des alertes | Issues des vérifications de configuration | Conservation des journaux attendue |
|---|---|---|---|
| SOC 2 | Oui | Oui | 365 jours, recommandation |
| HIPAA | Oui | Oui | 365 jours, recommandation |
| PCI DSS | Oui | Oui | 365 jours, exigence (10.5.1) |
| NIST 800-53 | Oui | Oui | 365 jours, recommandation (AU-11) |
| ISO 27001 | Non : les règles de détection ne référencent pas ses mesures | Oui | 365 jours, recommandation (A.8.15) |
| RGPD | Oui | Oui | Pas de minimum |
La page montre où la plateforme a produit des preuves pour un contrôle ; elle ne constitue pas une opinion d’audit. Vous êtes concerné par NIS2 ou un autre référentiel ? Demandez-nous ce que Schildmark couvre pour vous.
Un ZIP pour la période
Des fichiers CSV lisibles dans n’importe quel tableur. Une partie illisible est signalée dans le README au lieu de faire échouer l’export.
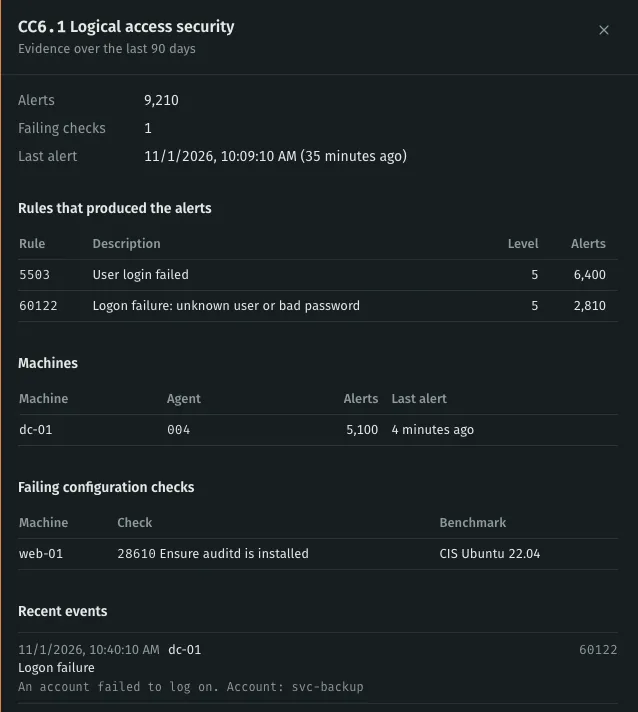
README.txtOrganisation, auteur et date, période, référentiels, conservation des journaux et éventuel écart, et tout ce qui n’a pas pu être lucontrols.csvPar contrôle : alertes et machines sur la période, vérifications actuellement en échecconfiguration_checks.csvChaque vérification de configuration en échec, avec les contrôles qu’elle étayeconfiguration_scores.csvLe score de benchmark de chaque machineaudit_trail.csvConnexions, modifications et actions de réponse dans la consolevulnerabilities_fixed.csvVulnérabilités corrigées, avec la preuve de vérificationpatch_activity.csvApprobations, rejets et exécutions de correctifsuser_access.csvQui peut se connecter : rôles, administrateurs, dernière connexion
Des journaux conservés aussi longtemps que nécessaire
Les alertes et événements réseau sont conservés 45 jours par défaut ; les administrateurs peuvent choisir de 7 à 3 650 jours dans la console. La page indique l’espace disque occupé et estime le besoin pour une durée plus longue : un an demande environ huit fois la valeur par défaut.
Parler à notre équipe commerciale
Décrivez-nous vos machines, vos pare-feu et l’audit que vous préparez. Nous répondons sous un jour ouvré.