 Schildmark
Betrieb
Von uns betrieben oder auf Ihren Servern
In jedem Fall dasselbe Produkt. Jeder Kunde erhält eine eigene Installation mit eigenen Daten, eigener Anmeldung und eigenen Zertifikaten. Es ändert sich nur, wer die Server betreibt und wo die Daten liegen.
| Von uns betrieben | Ihr Server | Ihre zwei Server | |
|---|---|---|---|
| Wer die Server betreibt | Wir | Sie | Sie |
| Wo Ihre Daten liegen | Ein eigener Server in unserer Cloud | Ihr Server | Ihre Server |
| Installation | Wir installieren und übergeben die erste Anmeldung | Ein Befehl, den wir Ihnen senden | Zwei Befehle, zuerst der Kern |
| Geeignet für | Teams, die keine Server betreiben wollen | Die meisten Organisationen | Größere Umgebungen |
| Arbeitsspeicher (Minimum, empfohlen) | — | 8 GB, 16 GB | 6 + 4 GB, 16 + 8 GB |
| Updates | Durch uns, zu einer vereinbarten Zeit | Durch uns, zu einer vereinbarten Zeit | Durch uns, zuerst der Kern |
Gehostete Installationen laufen in der Region Ihrer Wahl, zum Beispiel in Frankfurt oder an einem anderen EU-Standort. Selbst betriebene Installationen halten eine ausgehende HTTPS-Verbindung zu unserer Steuerung für Konfiguration, Lizenz und Zustand und brauchen keinen eingehenden Zugriff.
Ein Agent. Ein Befehl.
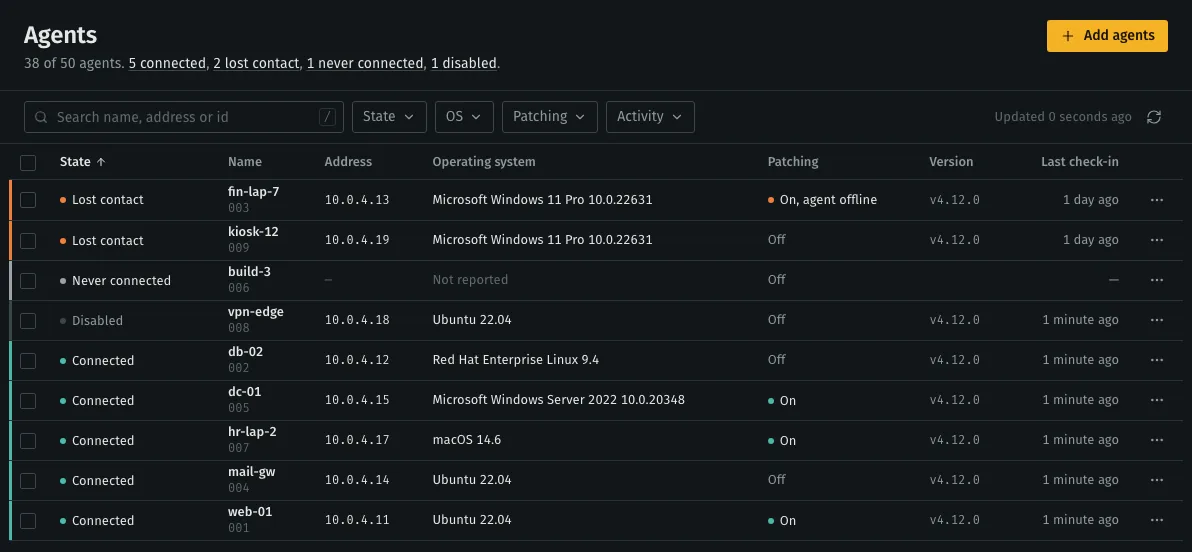
Unter Agenten hinzufügen erhalten Sie je einen Befehl für Linux, macOS und Windows sowie ein MSI für Intune, Configuration Manager oder Gruppenrichtlinien. Das Token darin wird einmal angezeigt und bindet bis zur festgelegten Zahl von Rechnern an.
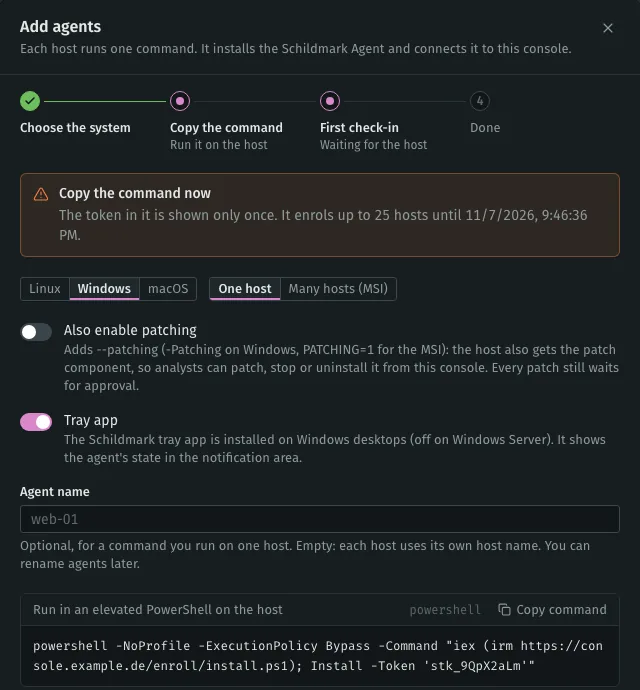
# Linux, als root. macOS genauso mit install-macos.sh
curl -fsSL --proto '=https' -o /tmp/schildmark-install.sh \
  'https://soc.example.com/enroll/install.sh' \
  && sudo bash /tmp/schildmark-install.sh --token 'THS-…' --patching
--patching- Fügt demselben Agenten Patching hinzu. Weglassen für reine Überwachung, oder den Befehl später erneut ausführen.
- Windows
- Ein PowerShell-Befehl, das MSI für die Massenverteilung oder ein Setup-Assistent für einen einzelnen Rechner.
- Signaturen
- Pakete werden erst nach Prüfung ihrer Signatur installiert: Authenticode unter Windows, Developer ID unter macOS, der Repository-Schlüssel unter Linux.
- Entfernen
- Entfernen Sie einen Rechner in der Konsole, wird seine Anbindung widerrufen; seine Daten werden standardmäßig gelöscht.
Unterstützte Endgeräte
| Plattform | Überwachung | Patching |
|---|---|---|
| Debian, Ubuntu (amd64, arm64) | Ja | apt |
| RHEL, Rocky, Alma, Amazon Linux, Oracle Linux, Fedora, CentOS | Ja | dnf / yum |
| Windows (x64) | Ja, MSI-Signatur geprüft | Windows-Update-KBs, winget (Pilot) |
| macOS (Apple Silicon, Intel) | Ja, Paketsignatur geprüft | Homebrew (Pilot) |
Updates, die sich selbst zurücknehmen
Wir aktualisieren Ihre Installation aus unserer Steuerung zu einer mit Ihnen vereinbarten Zeit. Bei zwei Servern zuerst den Kern; scheitert er, endet das Update dort. Downgrades werden abgelehnt; stattdessen wird die vor dem Update erstellte Sicherung zurückgespielt.
Sichern
Jeder Server erstellt eine lokale Sicherung als Rücksprungpunkt.
Herunterladen
Die Version wird heruntergeladen und ihre Prüfsumme verifiziert.
Umstellen
Einstellungen, Geheimnisse, Zertifikate und Ihre Daten bleiben, Agenten und Konten bleiben gültig.
Prüfen
Jeder Dienst muss innerhalb von 10 Minuten gesund sein, sonst rollt der Server selbst zurück.
Während die Dienste neu starten, ist die Konsole kurz nicht erreichbar. Die Agenten puffern ihre Ereignisse und senden sie, sobald die Installation wieder läuft.
Sicherungen
Ein Befehl auf dem Server schreibt eine Datei mit Datenbanken, Alarmen, Einstellungen, Zertifikaten und Lizenz, jeder Teil mit Prüfsumme. Die Wiederherstellung prüft zuerst die Prüfsummen.
Verwaltete Sicherung
- Zuerst verschlüsselt
- Auf Ihrem Server, AES-256-GCM mit neuem Schlüssel je Sicherung, bevor sie ihn verlässt.
- Keine dauerhaften Zugangsdaten
- Jeder Upload nutzt einen kurzlebigen Link nur für diese Sicherung.
- Zeitplan
- Täglich oder wöchentlich, 1 bis 90 Sicherungen.
- Wiederherstellen
- Auf denselben Server oder einen neuen.
Eine Erweiterung; siehe Preise.
Server-Voraussetzungen
Der Installationsbefehl prüft diese Punkte selbst und stoppt mit einer Liste dessen, was fehlt. Alle Voraussetzungen
| Voraussetzung | Detail |
|---|---|
| Betriebssystem | Ubuntu 22.04 / 24.04, Debian 12, Red Hat Enterprise Linux, Rocky Linux, AlmaLinux 9 |
| Architektur | x86-64. Endgeräte dürfen ARM sein. |
| Festplatte | 100 GB SSD oder mehr auf einem Server, bemessen nach der Aufbewahrungsdauer der Alarme |
| Docker | Wird bei Bedarf vom Befehl installiert (Engine 24 oder neuer bleibt) |
| Netzwerk | Endgeräte erreichen den Server über 443 und 1514; ausgehendes HTTPS zu unserer Steuerung; nichts eingehend von uns |
| Uhrzeit | Synchronisiert; der Befehl schaltet NTP bei Bedarf ein |
Wo Ihre Daten liegen
Eine gehostete Installation läuft in der Region, die Sie bei der Einrichtung wählen, zum Beispiel Frankfurt oder ein anderer EU-Standort. Jeder Kunde hat eine eigene Installation; Logs, Alarme, Inventar und Sicherungen bleiben in dieser Region. Selbst betrieben bleibt alles auf Ihren Servern.
- Region
- Frankfurt oder ein anderer EU-Standort, gewählt bei der Einrichtung.
- Bleibt in der Region
- Logs, Alarme, Rechnerinventar, Schwachstellen- und Patch-Verlauf, Compliance-Nachweise und Sicherungen.
- KI-Anfragen
- Gehen nur dorthin, wo Ihre KI-Datenrichtlinie es erlaubt: Ihr eigenes Modell, unser Standardanbieter, nur Anbieter mit BAA oder nirgendwohin.
- Selbst betrieben
- Auf einem oder zwei eigenen Linux-Servern, in Ihrem Rechenzentrum oder Ihrem Cloud-Konto.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.