 Schildmark
Plattform
Alle Alarme in einer Liste, der Sie trauen können
Endgeräte, Netzwerksensoren, Firewalls, Microsoft 365 und Ihre Cloud-Konten melden in eine Konsole. Die Schwere ist über alle Quellen vereinheitlicht: Ein kritischer Alarm bedeutet dasselbe, egal woher er kommt.
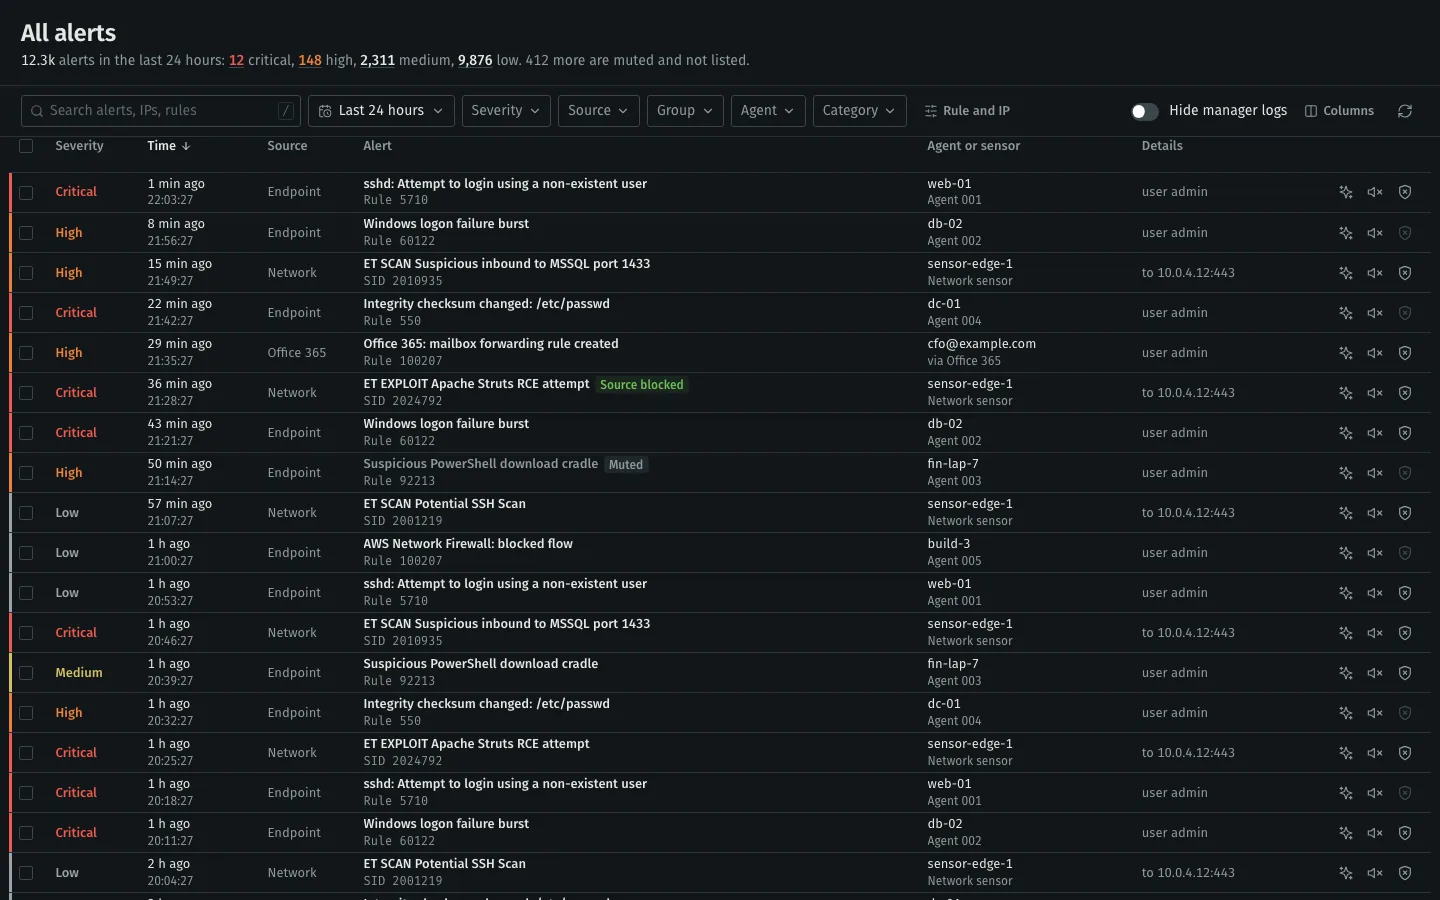
- Zuerst ein Satz. Wie viele Alarme eingingen, nach Schwere, und wie viele stummgeschaltet und ausgeblendet sind.
- Woher er kommt. Endgerät, Netzwerksensor oder angebundener Dienst, nebeneinander in derselben Liste.
- Was schon passiert ist. Eine gesperrte Quelle oder eine Stummschaltung steht in der Zeile, damit niemand doppelt handelt.
- In der Zeile handeln. Den Analysten fragen, die Regel stummschalten oder die Quelladresse sperren.
Was ausgewertet wird
Alles Folgende richtet ein Administrator in der Konsole ein. Zugriff auf den Server ist nicht nötig. Alle Integrationen
| Quelle | Was ankommt | Wie |
|---|---|---|
| Endgeräte | Logs, Dateiintegrität, Konfigurationsprüfungen (CIS), Software-Inventar, verwundbare Pakete | Der Überwachungsagent unter Windows, macOS und Linux |
| Netzwerk | Alarme der Angriffserkennung | Ein Suricata-Sensor in Ihrem Netzwerk |
| Firewalls und Switches | Geräte-Logs, von den Erkennungsregeln ausgewertet | Syslog über UDP 514, nur von Geräten, die Sie freigeben |
| Microsoft 365 | Anmeldungen, Exchange-, SharePoint- und DLP-Ereignisse | Office 365 Management API |
| AWS | CloudTrail, GuardDuty, WAF, Inspector, Network Firewall | Eine Nur-Lese-Rolle, die Sie anlegen |
| Google Cloud | Cloud Audit Logs, Funde aus dem Security Command Center | Pub/Sub |
| Sicherheitswerkzeuge | Microsoft Defender for Endpoint, Microsoft Intune, Sophos Central, Cloudflare | Konnektoren, die alle 30 Minuten abfragen |
| Ihre Internet-Grenze | Funde des externen Scanners | Geplante Scans von Hosts, die Sie scannen dürfen |
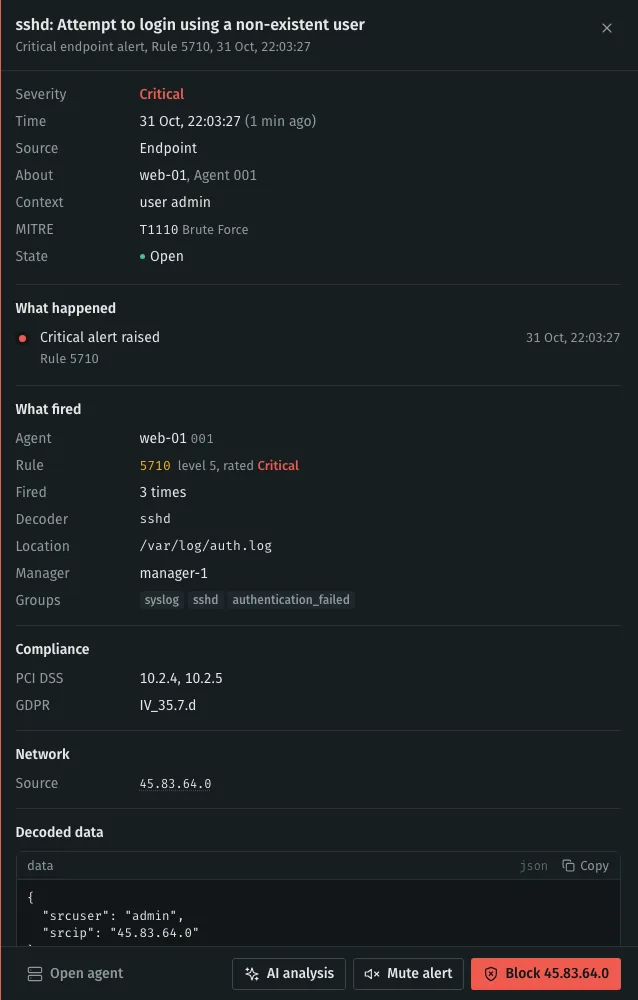
Ein Alarm, und alles dazu an einer Stelle
- Was ausgelöst hat
- Die Regel, ihre Stufe, wie oft sie ausgelöst hat, und die dekodierte Logzeile.
- MITRE ATT&CK
- Die Technik, der die Regel zugeordnet ist, zum Beispiel T1110 Brute Force.
- Compliance
- Die Kontrollen, für die dieser Alarm Nachweis ist; die Compliance-Seite zählt sie.
- Stummschalten
- Braucht eine Regel oder Signatur, eine Einordnung (Fehlalarm, bekannt harmlos, Feinabstimmung) und eine Begründung. Stummschaltungen werden an die Sensoren übertragen, nicht nur in der Konsole ausgeblendet.
- Sperren
- Schickt die Quelladresse an die angebundenen Sperrpunkte.
Schwachstellen, geprüft bevor sie angezeigt werden
Die Agenten melden verwundbare Pakete. Bevor ein Fund angezeigt wird, wird er alle 30 Minuten mit Hersteller- und NVD-Daten abgeglichen und als bestätigt, zu prüfen oder nicht zutreffend markiert. Nur bestätigte Funde zählen als offen.
- Ausgenutzte zuerst
- Die Untersuchung stellt Funde aus der CISA-Liste der aktiv ausgenutzten Schwachstellen an den Anfang, danach die nach einem Fix zurückgekehrten.
- Behebung verfolgt
- Ein verschwundener Fund wird gegen die behobene Version geprüft; ein Kernel-Fix wartet, bis der Rechner neu gestartet ist.
- Wieder geöffnet
- Ein Fund, der innerhalb von 30 Tagen zurückkehrt, wird wieder geöffnet, nicht doppelt gezählt.
Sehen, wer was angreift
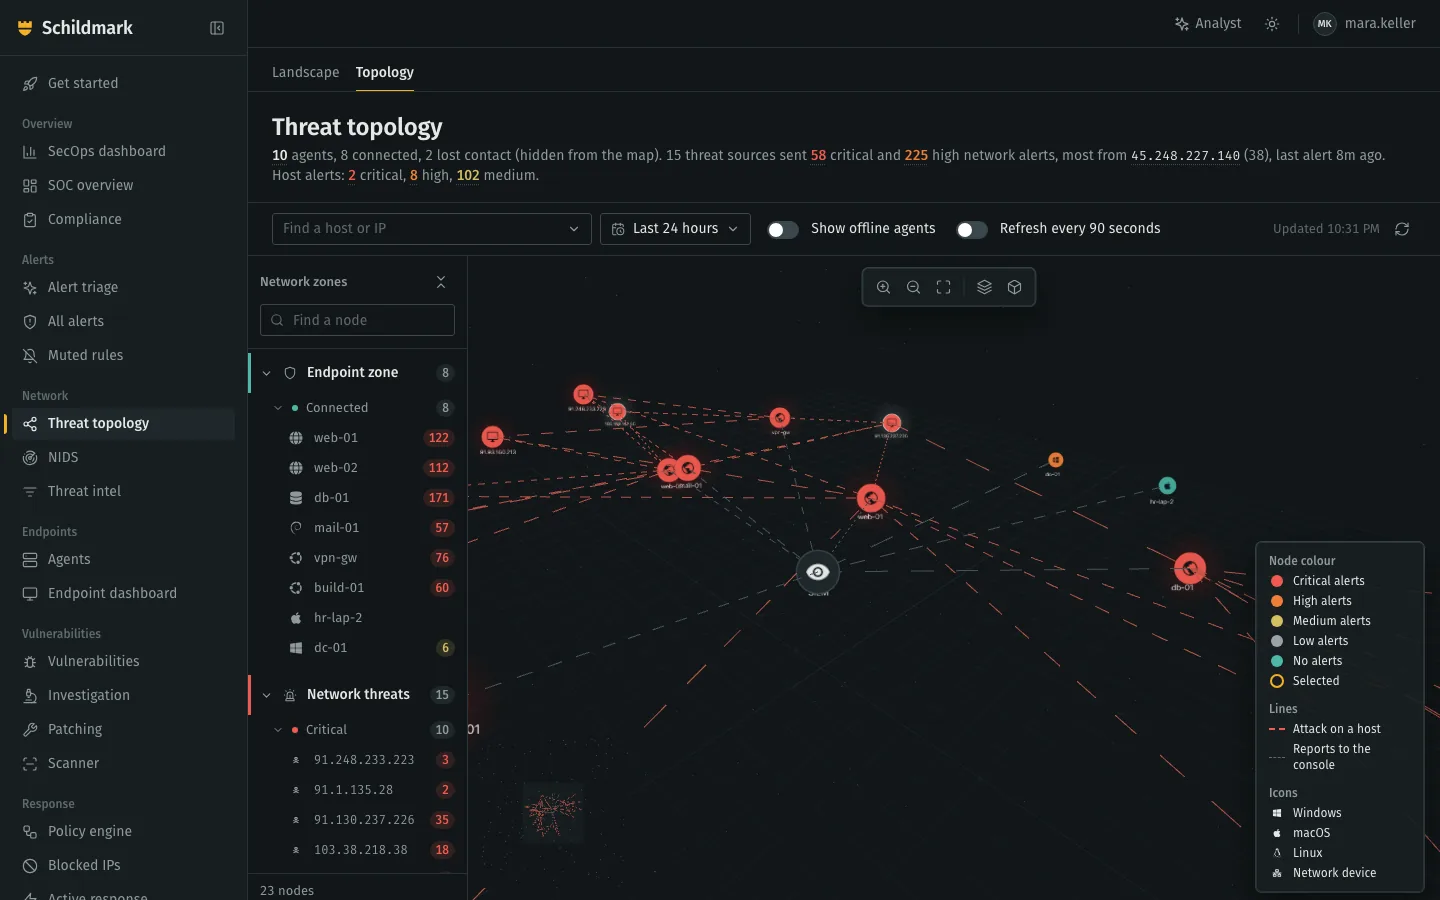
Die Bedrohungstopologie zeigt Ihre Rechner, die Adressen, die sie angreifen, und die Alarme dazwischen, eingefärbt nach dem schwersten Alarm. Adressen werden mit Reputation aus AbuseIPDB, VirusTotal, AlienVault OTX oder Ihrem eigenen MISP angereichert.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.