 Schildmark
Sicherheit
Wie wir Ihre Daten getrennt halten
Ein Sicherheitsprodukt muss sorgsam mit dem umgehen, was es sammelt. Diese Seite beschreibt, wie Schildmark Kunden trennt, was Ihr Netzwerk verlässt und was unser Personal darf und was nicht.
Eine Installation pro Kunde
Jede Organisation erhält eine eigene Installation: eigene Container, Datenbanken, Zertifikate und Zugangsdaten auf einem eigenen Server. Gehostete Installationen erhalten auch einen eigenen Cloud-Server. Nichts, was Kundendaten enthält, wird mit anderen Kunden geteilt.
Jedes Passwort, jeder Schlüssel, jedes Token und jede Zertifizierungsstelle wird bei der Installation auf Ihrem Server erzeugt. Nichts davon steckt in einem Image. Interne Dienste haben keinen Host-Port; veröffentlicht sind nur das Gateway und der Agenten-Port.
Buchen Sie den gehosteten Analysten oder gehostetes Patching, laufen diese in eigenen Containern, in Netzen ohne andere Kunden, und erreichen Ihre Installation über eine Verbindung, die Ihre Installation selbst aufbaut: gegenseitiges TLS 1.3, beide Seiten pinnen das Zertifikat der anderen. Sie melden sich mit eigenen eingeschränkten Konten an, und was sie speichern, bleibt in Ihrer Installation.
Was Ihr Netzwerk verlässt
| Daten | Geht an | Wann |
|---|---|---|
| Zustand, Version, Agentenliste | Unsere Steuerung | Alle 5 Minuten |
| Erzeugte Geheimnisse und die CA der Installation | Unsere Steuerung, versiegelt | Einmal, damit ein zweiter Server oder eine Neuinstallation sie nutzen kann |
| Das Passwort des ersten Administrators | Nirgendwohin: nur in Ihrem Terminal angezeigt | — |
| Alarme, Ereignisse, Schwachstellen, Inventar | Nicht an uns | — |
| Fragen und vom Analysten gelesene Daten | Der von Ihnen gewählte Modell-Endpunkt | Wenn der Analyst genutzt wird |
| Hersteller-API-Aufrufe | AWS, Cloudflare, Microsoft, Sophos und weitere, die Sie anbinden | Wenn eingerichtet |
Eine gehostete Installation hält alle Daten auf unserer Infrastruktur, getrennt je Kunde. Mit gehostetem Analysten oder Patching verlassen die gelesenen Alarm-, Inventar- und Schwachstellendaten Ihre Infrastruktur, solange diese damit arbeiten.
Signierte Aufträge, keine Shell
- Nur ausgehend
- Endgeräte öffnen keinen Port. Der Patching-Agent verbindet sich ausgehend über HTTPS.
- Eigener Schlüssel
- Jeder Rechner erzeugt bei der Installation einen Ed25519-Schlüssel; nur der öffentliche Teil verlässt ihn. Jede Anfrage ist signiert, frisch und nur einmal gültig.
- Signierte Aufträge
- Ein Auftrag läuft nur, wenn er mit dem bei der Anbindung gepinnten Schlüssel Ihrer Installation signiert ist, diesen Rechner nennt und nicht abgelaufen ist.
- Feste Liste von Aktionen
- Genaue Paketversionen, Windows-KBs, Neustart, Start, Stopp, Deinstallation. Es gibt keine Shell und kein „Befehl ausführen“.
- Widerruf
- Das Entfernen eines Rechners widerruft seine Anbindung; die nächste Anfrage wird abgelehnt.
Supportzugriff, den Sie abschalten können
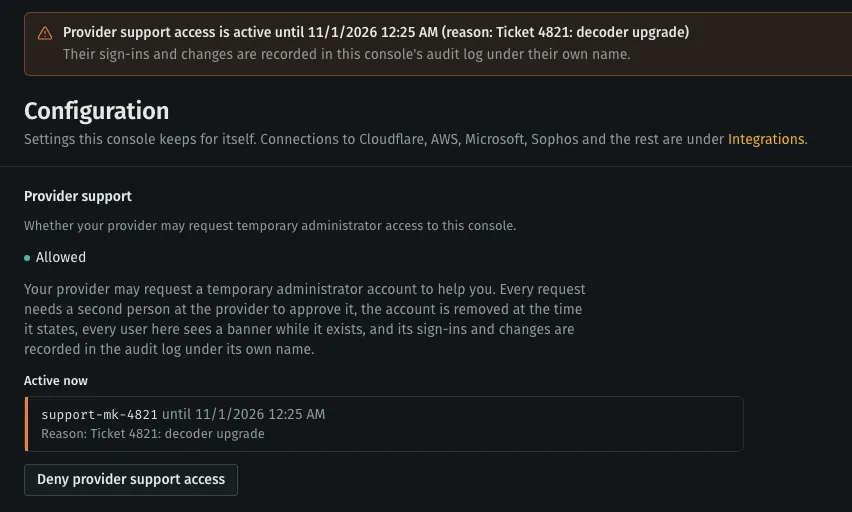
Unsere Support-Ingenieure können ein befristetes Administratorkonto in Ihrer Konsole erhalten, um Ihnen zu helfen, und nur, solange Ihre Einstellung es erlaubt. Ihre Administratoren können es jederzeit verweigern; das beendet laufenden Zugriff sofort.
- Vier Augen
- Jede Anfrage hat eine Begründung und braucht die Freigabe einer zweiten Person bei uns. Nicht freigegebene Anfragen verfallen nach einer Stunde.
- Befristet
- 15 Minuten bis 4 Stunden. Ihre Installation entfernt abgelaufene Konten selbst, auch wenn wir sie nicht erreichen.
- Sichtbar
- Jeder Nutzer sieht ein Banner, solange er aktiv ist, und jede Anmeldung und Änderung steht unter dem eigenen Namen des Supportkontos in Ihrem Audit-Log.
Anmeldung und unser Personal
- Ihre Nutzer
- Passwörter mit mindestens 12 Zeichen aus Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen, oder Single Sign-on mit Entra ID, Okta, Google Workspace oder jedem OpenID-Connect-Anbieter, wo Ihre eigene MFA greift. Zugriff wird Seite für Seite je Rolle vergeben.
- Audit-Log
- Anmeldungen, Änderungen und Reaktionen werden in Ihrer Konsole protokolliert.
- Unser Personal
- Melden sich an unserer Steuerung mit Zwei-Faktor-Authentifizierung an, die für jedes Personalkonto Pflicht ist. Änderungen brauchen eine Administratorrolle und werden je Kunde protokolliert.
- Versiegelte Geheimnisse
- Integrationsgeheimnisse, die Sie uns geben, werden verschlüsselt gespeichert und nur geöffnet, um einen signierten Auftrag für Ihren Server zu erstellen.
Daten, die Sie behalten
Sie legen fest, wie lange Alarme aufbewahrt werden, von 7 Tagen bis zu 10 Jahren. Eine endende Lizenz löscht keine Daten und hält die Installation nicht an. Nachweise und Sicherungen können Sie jederzeit erstellen, und bei einer selbst betriebenen Installation verlassen die Daten Ihre Server gar nicht erst.
Bekannte Grenzen
Wir nennen, was noch nicht erledigt ist, statt es Sie selbst finden zu lassen:
- Innerhalb einer Installation pinnen die aufrufenden Dienste das API-Zertifikat der Engine im internen Netz noch nicht.
- Interne Dienst-zu-Dienst-Authentifizierung nutzt statische, erzeugte Schlüssel, einen je Dienstpaar.
- Der Windows-Setup-Assistent ist noch nicht mit einem Code-Signing-Zertifikat signiert; seine Prüfsumme liegt daneben.
Fragen aus Ihrer Sicherheitsprüfung?
Schicken Sie uns Ihren Fragebogen. Wir beantworten ihn anhand der Funktionsweise des Produkts, nicht aus einer Broschüre.