 Schildmark
Plattform
Patching, das von selbst läuft und es beweist
Der Analyst findet das verwundbare Paket und schlägt den Fix vor. Mit eingeschalteter unbeaufsichtigter Freigabe laufen Routine-Fixes, ohne dass jemand eingreifen muss: zuerst auf dem Rechner geprobt, im Wartungsfenster installiert und erst als erledigt gezählt, wenn die Schwachstelle nachweislich behoben ist.
Von der Frage zum bestätigten Fix
Fragen Sie den Analysten, was ausnutzbar ist, oder öffnen Sie einen Alarm. Er nennt Paket, Rechner und behobene Version in klaren Worten und schlägt den Fix vor. Schalten Sie die unbeaufsichtigte Freigabe ein, und Routine-Fixes laufen von selbst: vorher geprobt, danach geprüft. Kritische Rechner warten weiter auf zwei Personen.

Google Chrome auf 14 Windows-Laptops hat eine Schwachstelle, die Angreifer bereits ausnutzen.
CVE-2025-6554 ist eine Typverwechslung in V8, der JavaScript-Engine von Chrome: Eine präparierte Webseite kann Speicher lesen und schreiben, den sie nicht erreichen dürfte. Sie wurde ausgenutzt, bevor es den Fix gab, und steht auf der CISA-Liste der aktiv ausgenutzten Schwachstellen. Chrome 138.0.7204.96 behebt sie; aktualisieren Sie alle 14 Laptops.
- CVE
CVE-2025-6554- Schwere
- High
- Ausgenutzt
- Ja, CISA KEV
- Rechner
- 14 Windows-Laptops
- Behoben in
138.0.7204.96- Kanal
- winget (Pilot)
137.0.7151.120 138.0.7204.96
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
OpenSSH auf 3 Ubuntu-Servern lässt sich ohne Passwort angreifen.
CVE-2024-6387, genannt regreSSHion, ist eine Race Condition in einem Signal-Handler von sshd. Unter Linux mit glibc kann ein Angreifer, der den SSH-Port erreicht, ohne Anmeldung Code als root ausführen. Betroffen sind OpenSSH 8.5p1 bis 9.7p1; unter Ubuntu 22.04 behebt openssh-server 1:8.9p1-3ubuntu0.10 die Lücke.
- CVE
CVE-2024-6387- Schwere
- High
- Rechner
web-01,web-02,app-03- Betroffen
- OpenSSH 8.5p1–9.7p1
- Behoben in
1:8.9p1-3ubuntu0.10- Kanal
- apt
openssh-server 1:8.9p1-3ubuntu0.10
Unattended approval: on for web servers, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Zwei Macs nutzen ein curl aus Homebrew mit einem Heap-Überlauf.
CVE-2023-38545 ist ein Heap-Pufferüberlauf im SOCKS5-Proxy-Handshake von curl, ausgelöst durch einen sehr langen Hostnamen. Betroffen sind curl 7.69.0 bis 8.3.0, 8.4.0 behebt den Fehler; Schildmark kann das Homebrew-Paket aktualisieren. hr-lap-2 wartet außerdem auf ein macOS-Update: Das wird auf dem Mac selbst installiert.
- CVE
CVE-2023-38545- Rechner
hr-lap-2,design-mac-1- Installiert
- curl 8.3.0 (Homebrew)
- Behoben in
8.4.0- Kanal
- Homebrew (Pilot)
- macOS-Update
- Erkannt; auf dem Mac installieren
8.3.0 8.4.0
Unattended approval: on for laptops, low risk
- Verify
- Plan
- Dry run
- Approved automatically by policy
- Installed
- Verified
Demo mit Beispieldaten. Die CVE-Angaben sind echt. Patching unter Windows und macOS ist im Pilotbetrieb; macOS-Systemupdates werden erkannt und erklärt, installiert werden sie auf dem Mac selbst.
Jeder Fix nimmt dieselben sechs Schritte
Ob ein Mensch freigibt oder die Richtlinie: Nichts wird übersprungen. Die unbeaufsichtigte Freigabe gilt nur für Umgebungen, die Sie festlegen, für Rechner, die nicht hoch oder kritisch eingestuft sind, und für Pläne ohne Einschränkungen; solche Aufträge tragen den Vermerk Approved automatically by policy.
Prüfen
Der Auftrag beginnt mit einem bestätigten Fund und liest den aktuellen Zustand des Rechners.
Planen
Die genaue Paketversion oder Windows-KB, die den Fund behebt, wird gewählt.
Probelauf
Die Installation wird auf dem Rechner geprobt, ohne ihn zu verändern.
Freigeben
Ein Mensch oder die von Ihnen eingeschaltete Richtlinie. Kritische Rechner brauchen zwei verschiedene Personen.
Installieren
Im Wartungsfenster des Rechners und nur mit Neustarts, die er erlaubt.
Fix prüfen
Erledigt erst, wenn die Version installiert und die Schwachstelle nachweislich behoben ist.
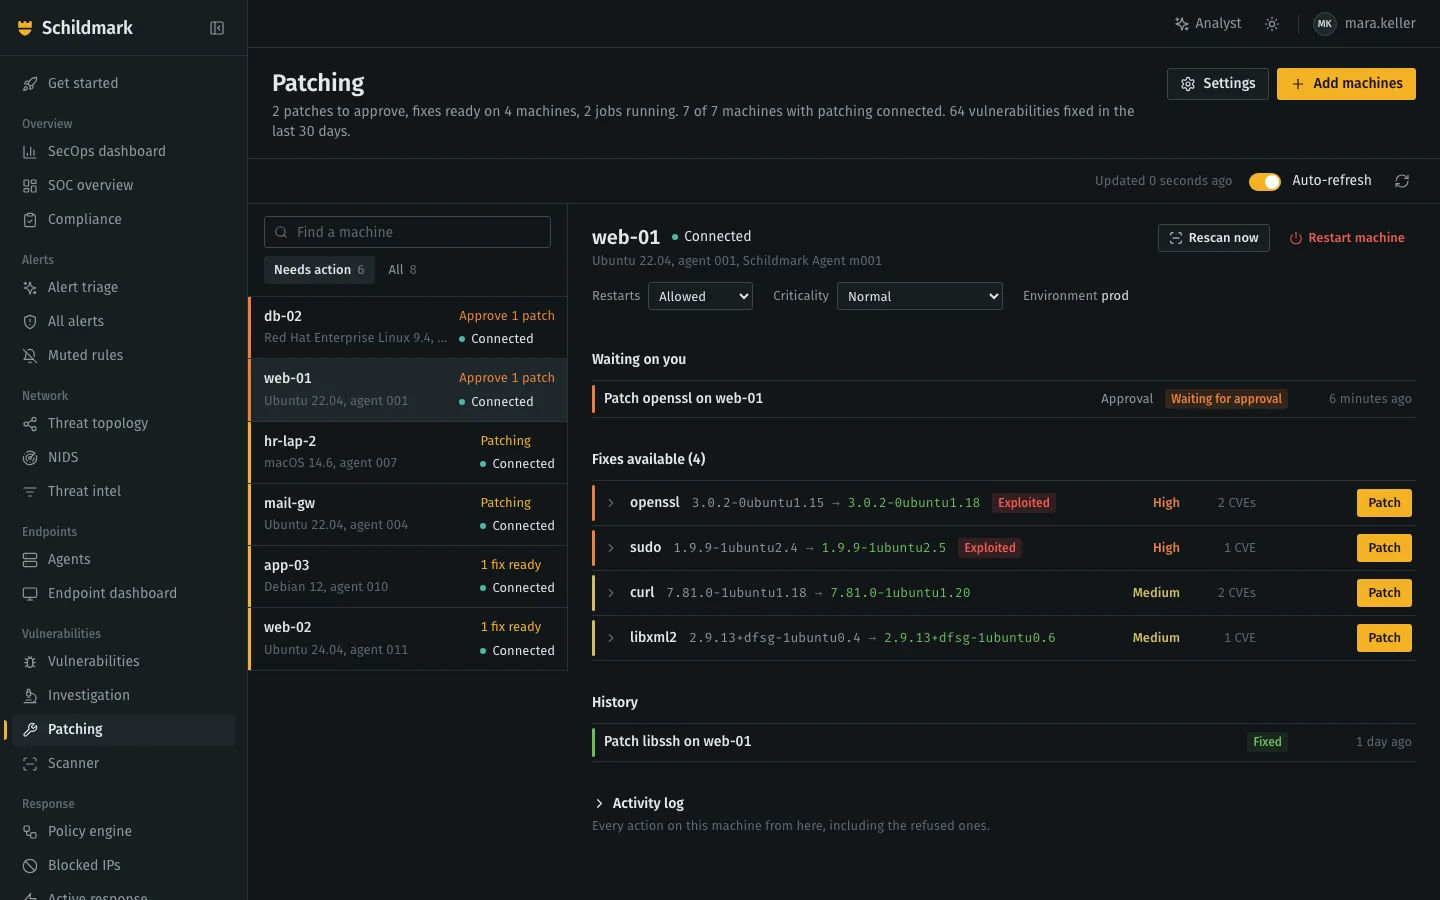
- Die Flotte in einem Satz. Was auf Freigabe wartet, was läuft, wie viele Fixes in 30 Tagen bestätigt wurden.
- Rechner, die Sie zuerst brauchen. Jeder sagt in wenigen Worten, wo er steht.
- Wartet auf Sie. Geprobte Aufträge, die eine Entscheidung brauchen.
- Ausgenutzt. Fixes für bekanntermaßen ausgenutzte Schwachstellen sind markiert.
- Verlauf. Auch Fixes außerhalb von Schildmark, etwa ein automatisches Update über Nacht.
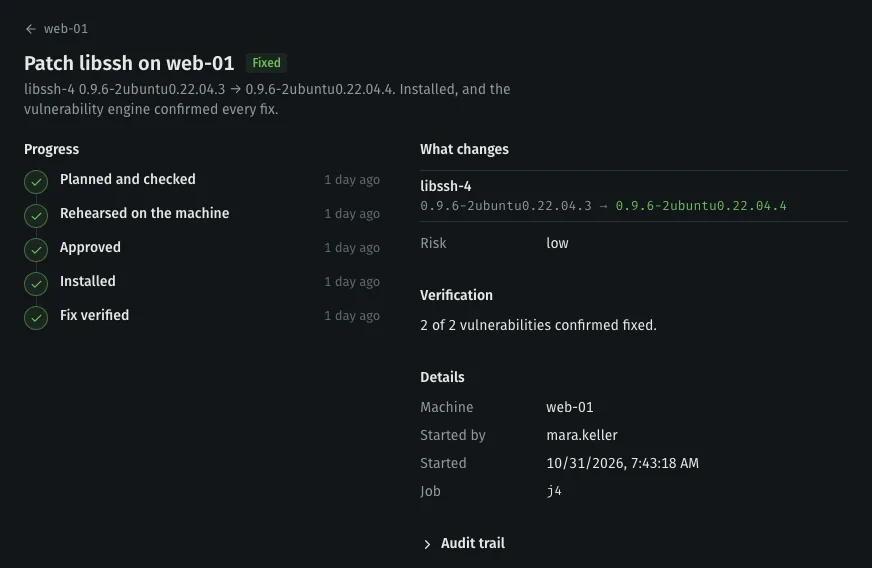
Installiert heißt nicht behoben
Ein Auftrag endet nur dann mit Behoben, wenn die installierte Version mindestens das Ziel erreicht, die Softwareliste des Rechners sie zeigt und die Prüfung jede behebbare Schwachstelle des Auftrags als behoben meldet. Sonst heißt es Nicht bestätigt oder Neustart nötig, nie erledigt.
Sicherheit, je Rechner eingestellt
- Wartungsfenster
- Geplante Aufträge warten darauf; Neustarts außerhalb werden abgelehnt.
- Neustarts
- Erlaubt oder nicht. Ohne Erlaubnis kann weder ein Patch noch ein Mensch den Rechner neu starten.
- Kritikalität
- Kritische Rechner brauchen zwei Freigaben und werden nie automatisch freigegeben.
- Sperrliste
- Pakete wie Container-Laufzeiten brauchen eine erhöhte Freigabe.
- Rollouts
- Ein Paket über Ringe von Rechnern; der nächste Ring startet erst, wenn der vorige erfolgreich war.
- Akzeptierte Risiken
- Wenn ein Fix nicht installiert werden kann, halten Sie stattdessen Verantwortlichen, Begründung und Ablaufdatum fest.
Woraus installiert wird
| Kanal | Status |
|---|---|
| apt, dnf (Linux) | Verfügbar |
| Windows-Update-KBs | Pilot |
| winget, pip | Pilot |
| Homebrew (macOS) | Pilot |
| macOS-Systemupdates, andere Drittanbieter-Anwendungen | Auf dem Rechner installieren; die Konsole zeigt sie als behoben, sobald sie es sind |
Patching nutzt denselben Schildmark Agent, installiert mit --patching. Er baut nur ausgehende Verbindungen auf, signiert jede Anfrage und führt nur von Ihrer Konsole signierte Aufträge aus einer festen Liste von Aktionen aus. Es gibt keine Shell und kein „Befehl ausführen“.
Mit dem Vertrieb sprechen
Beschreiben Sie Ihre Rechner, Ihre Firewalls und das Audit, auf das Sie sich vorbereiten. Wir antworten innerhalb eines Werktags.